No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Kamis, 27 Juli 2017

Tool Wordpress Enumerate And Brute


yoyoyo Kembali lagi dengan gw yukinoshita 47 kali ini gw sharing lagi project tools hacking GSH ya udah lama juga gw gak coding-coding sebenarnya banyak sih project coding yang dikerjakan gw dan teman-teman member GSH lainnya hanya saja masih banyak yang belum kelar wkwkwkwkwkwk.

oke kali ini langsung aja kita ke intinya ya kali ini gw mau share bokep ehh salah yaitu tools Wordpress Enumerate And Brute versi Garuda Security Hacker ya project ini masih dalam tahap pengembangan dan uji coba jika ada error jangan sungkan buat ngasih tau ke kami.

oke langsung saja

Wpbrute.sh - Bahasa Pemograman Bash


WordpressBF - bahasa pemograman python


Jika di tools ini ketika saat bruteforce muncul password nya tapi tidak bisa login berarti kalian kena lockdown oleh plugin security wordpress nya dianjurkan kalian pake VPN / Proxy IP yang dinamis yang tiap bentar IP nya berganti-ganti buat ngatasi pemblokiran dari lockdown plugin security wordpress nya.

LINK MENUJU TOOLS :P

Rabu, 12 Juli 2017

Mengatasi Ipad Is Disabled


Yoyo Netizen dan hacker yang suka coli kali ini gw yukinoshita47 mau share tutor tentang IOS atau produk apple ya kali ini gw coba utak atik ipad yg status nya locked punya teman gw sambil latihan gitu dan ternyata bisa juga tanpa pake bypas Doulci dan kawan2 nya itu.
 
 
Pertama pastikan dulu itunes sudah terinstall di laptop / pc kalian 


kedua tekan dan tahan home button selama 5 detik lalu setelah itu dalam keadaan home button ditekan dan ditahan sambungkan ipad nya ke pc / laptop dengan kabel data usb


jika muncul seperti foto berarti ipad siap dihubungkan ke pc / laptop

lalu akan muncul seperti dibawah ini kemudian pilih pulihkan / restore


 biarkan dulu loading buat proses nya


kemudian pilih pulihkan dan perbarui


ya setelah itu itunes akan mendownload IOS nya buat diinstall ulang dan disini gw nunggu dulu selama 29 jam buat nginstall nya
dan setelah download selesai ya tinggal di install dan ipad bisa digunakan lagi yeyeye FUCK

Sabtu, 08 Juli 2017

Definisi Freeze App Di Android


Yoyo kembali lagi dengan gw yukinoshita 47 dah lama gw gak posting blog GSH karena sibuk di dunia nyata ngehehehe :v

Kali ini gw mau bahas soal freeze app artikel ini gw bahas karena waktu jalan2 ada SPG smartphone promosi produk nya mulai dari spek yang wah, kamera yang jernih, fingerprint dan yang bikin gw jd tertarik itu fitur Freeze app nya yang katanya bisa hemat batere dan menunjang kinerja smartphone.

Karena gw gak punya uang yang cukup ya gak gw beli akhirnya gw telusuri gimana y cara bikin freeze app tanpa harus ganti hp :'(

Akhirnyaa gw dapet setelah nonton jav gw langsung dapat ide dan hasil nya begini

Yang diperlukan :

1. Smartphone Android yang udah di root
2. Aplikasi Laser Launcher yang tersedia di playstore

Seperti gambar di bawah ini adalah laser launcher


Bagaimana caranya ikuti langkah2 berikut pertama pilih aplikasi yang mau di freeze kemudian sentuh dan tahan lalu pilih bekukan seperti gambar dibawah ini.


 Maka akan muncul seperti gambar dibawah ini


 Sebenarnya apa itu freeze oke sebenarnya freeze itu hanya lah cuma menonaktifkan aplikasi yang tidak digunakan / jarang digunakan buat menjaga performa smartphone android nah biar freezing app nya lancar jaya ya harus ada akses root agar gak terhalang hak akses seperti gambar dibawah ini contoh aplikasi ya g kena freeze app yaitu hanya cuma nonaktif aja.


Nah setelah mengetahui tentang freeze ini gw jadi jd agak ketawa dikit trik begini jadi baham marketing para vendor smartphone :D

Demikian artikel nya gw update dari hp soal nya wkwkwkwkwkwk

Rabu, 07 Juni 2017

Bagaimana Cara Menjadi Hacker Yang Ber-Etika ?


Bisnis dan organisasi yang terkait dengan pemerintah maupun organisasi yang bukan terkait dengan pemerintah banyak yang mulai serius dengan keamanan jaringan mereka mempekerjakan hacker yang beretika dan penetration tester legal untuk membantu menyelidiki dan memperbaiki jaringan, aplikasi, dan sistem komputer mereka dengan tujuan akhir mencegah pencurian dan kecurangan atau sabotase data. 

Buat yang menjadi Hacker yang beretika mungkin tidak akan mendapatkan dorongan adrenalin yang sama dengan para hacker-hacker underground, tapi kita bisa mendapatkan kehidupan yang baik dan jujur - dan tidak berakhir menghadapi masa hukuman, karena beberapa hacker "black hat" ilegal melakukannya.

Kita tidak bisa hanya masuk ke posisi hacker yang beretika, namun. Tanpa pengalaman keamanan IT, Kita tidak akan terlalu jauh, bahkan dengan gelar dan sertifikasi. Seperti halnya dengan pekerjaan IT lainnya, pengusaha biasanya menginginkan kandidat yang memiliki gelar sarjana, namun pengalaman terkait adalah raja. Dan pengalaman dengan sertifikasi biasanya dapat menggantikan persyaratan tingkat tertentu.

Bagaimana Cara Menjadi Hacker Yang Ber-Etika ?
Apa yang kita butuhkan agar bisa menjadi hacker yang beretika ?

Bidang Keahlian Apa yang Harus Dikuasai ?

kita harus menguasai ilmu dasar dan lanjutan IT, Bahasa Pemograman direkomendasikan kita harus mempelajari bahasa pemograman HTML, CSS, PHP, Java, MySQL, Python, Perl, C/C++, Ruby dan Visual Basic / Visual Studio untuk bahasa pemograman ini tergantung sesuai dengan selera kita aja, namun kita juga harus menguasai ilmu jaringan / Networking mulai dari Dasar dari Jaringan, Topologi Jaringan, Routing, NAT, dan lainnya yang berkaitan dengan IT karena IT itu luas dan selalu berkembang setiap saat jadi sebagai orang yang ingin menjadi hacker kita harus mengikuti perkembangan IT.

Mempelajari bidang-bidang IT tersebut kalian bisa ikutan training atau kursus maupun belajar sendiri via google dan youtube ataupun mengikuti kuliah / kursus online gratis di EDX, Alison, Microsoft Virtual Academy, Coursera dan lainnya.

Resource Apa yang Harus Dimiliki ?

Yaitu kita harus punya untuk menjadi hacker yang beretika

Hardware
  • Komputer / Laptop
  • Smartphone Juga Bisa
  • Media Penyimpanan Data Flashdisk / Harddisk
  • Perangkat Peripheral Lainnya.
Software
  • Sistem Operasi yang mendukung aktivitas penetration testing / legal hacking seperti Windows, Linux (Kali Linux, Backbox, BlackArch, DracOS, dan Lainnya), Mac OS, dan Android
  • Hacking Tools
  • Script Python, Perl, PHP, dan Ruby yang mendukung  aktivitas penetration testing / legal hacking.
  • Reporting software dari aktivitas penetration testing / legal hacking yaitu Aplikasi Office dan Perekam Desktop.

Brainware 
  • Sehat jasmani dan rohani.
  • Mengerti UU ITE dan Hukum IT Standar Internasional
  • Pastikan Memiliki Legalitas yang jelas baik perorangan maupun badan usaha jika badan usaha itu bergerak di bidang IT Security.

Opsional - Mengambil Sertifikasi 

untuk menunjang kinerja dan keahlian kita bisa mengikuti sertifikasi dan training di bidang IT dan Keamannya seperti berikut ini :

  • Sertifikasi Certified Ethical Hacker
  • Sertifikasi Cisco Network
  • Sertifikasi Mikrotik
  • Sertifikasi Microsoft
  • Sertifikasi Offensive Security
  • Sertifikasi IT Professional lainnya
Siapapun bisa menjadi hacker yang beretika dan kita semua memiliki hak untuk mempelajari nya dan jangan pernah mengikuti gaya hidup hacker underground yang selalu merusak dan hanya merusak saja dalam hidup nya ingat lebih baik jadi hacker yang beretika karena jika menjadi hacker undergorund pada Akhir nya hanya penyesalan dan membuang-buang waktu saja yang ada.

Baiklah cukup sampai disini materi di Portal Belajar Otodidak nya sampai jumpa di pembelajaran berikut nya.


Selasa, 06 Juni 2017

Definisi Computer Network Hacking


Pengertian Jaringan

Jaringan komputer (jaringan) adalah jaringan telekomunikasi yang memungkinkan antar komputer untuk saling berkomunikasi dengan bertukar data. Tujuan dari jaringan komputer adalah agar dapat mencapai tujuannya, setiap bagian dari jaringan komputer dapat meminta dan memberikan layanan (service).Pihak yang meminta/menerima layanan disebut klien (client) dan yang memberikan/mengirim layanan disebut peladen (server).Desain ini disebut dengan sistem client-server, dan digunakan pada hampir seluruh aplikasi jaringan komputer.Dua buah komputer yang masing-masing memiliki sebuah kartu jaringan, kemudian dihubungkan melalui kabel maupun nirkabel sebagai medium transmisi data, dan terdapat perangkat lunak sistem operasi jaringan akan membentuk sebuah jaringan komputer yang sederhana. Apabila ingin membuat jaringan komputer yang lebih luas lagi jangkauannya, maka diperlukan peralatan tambahan seperti Hub, Bridge, Switch, Router, Gateway sebagai peralatan interkoneksinya

 Tujuan dibuatnya sebuah jaringan komputer:
  • Dengan adanya sebuah jaringan komputer, akan memungkinkan manajemen sumber daya agar lebih efisien, misalnya pada sebuah jaringan komputer banyak pengguna dapat saling berbagi satu printer dengan kualitas tinggi, dibandingkan dengan pemakaian printer berkualitas rendah di masing-masing komputer tanpa adanya jaringan komputer. Tentu ini akan lebih menghemat biaya pembelian printer.
  • Jaringan komputer akan membantu mempercepat proses pembagian data (data sharing). Transfer data yang terjadi dalam sebuah jaringan komputer akan lebih cepat dibandingkan pembagian data tanpa adanya sebuah jaringan komputer.
  • Jaringan memungkinkan komunikasi antar kelompok menjadi lebih efisien. Penyampaian pesan seara elektronik merupakan sebuah kelebihan yang dimiliki oleh sistem jaringan, ini akan membantu sebuah kelompok untuk bekerja lebih produktif.
  • Jaringan membantu usaha dalam melayani Client merasa lebih efektif. Akses yang dapat dilakukan dalam jarak yang ralatif jauh ke dalam data yang terpusat memunginkan karyawan dapat melayani klien di lapangan dan kliendapat berkomunikasi secara langsung.
  • Jaringan jaringan membantu mempertahankan kualitas sebuah informasi agar tetap berkualitas dan selalu up-to-date. Sistem penyimpanan yang dikelola secara terpusat memungkinkan berbagai pengguna dapat melakukan  akses data dan informasi dari berbagai lokasi yang berbeda.
  •  Manfaat yang akan kita peroleh dengan adanya sebuah jaringan komputer adalah;
  •  Berbagi sumber daya
  •  Pertukaran data
  •  Mempermudah komunikasi
  •  Mempermudah akses informasi
  •  Menghemat biaya pembelian software
  •  Menghemat waktu penginstalan software
  •  Dan masih banyak lagi.
  
Pengertian topologi jaringan komputer adalah suatu cara atau konsep untuk menghubungkan beberapa atau banyak komputer sekaligus menjadi suatu jaringan yang saling terkoneksi. Dan setiap macam topologi jaringan komputer akan berbeda dari segi kecepatan pengiriman data, biaya pembuatan, serta kemudahan dalam proses maintenance nya. Dan juga setiap jenis topologi jaringan komputer memiliki kelebihan serta kekurangannya masing-masing. ada banyak macam topologi seperti topologi ring, star, bus, mesh, dan tree yang akan dibahas di blog belajar komputer ini.


Macam-Macam Topologi Jaringan Komputer

1. Topologi Ring
Pada topologi ring setiap komputer di hubungkan dengan komputer lain dan seterusnya sampai kembali lagi ke komputer pertama, dan membentuk lingkaran sehingga disebut ring, topologi ini berkomunikasi menggunakan data token untuk mengontrol hak akses komputer untuk menerima data, misalnya komputer 1 akan mengirim file ke komputer 4, maka data akan melewati komputer 2 dan 3 sampai di terima oleh komputer 4, jadi sebuah komputer akan melanjutkan pengiriman data jika yang dituju bukan IP Address dia.

topologi jaringan komputer
  • Kelebihan dari topologi jaringan komputer ring adalah pada kemudahan dalam proses pemasangan dan instalasi, penggunaan jumlah kabel lan yang sedikit sehingga akan menghemat biaya.
  • Kekurangan paling fatal dari topologi ini adalah, jika salah satu komputer ataupun kabel nya bermasalah, maka pengiriman data akan terganggu bahkan error.

2. Topologi Bus

Topologi jaringan komputer bus tersusun rapi seperti antrian dan  menggunakan cuma satu kabel coaxial dan setiap komputer terhubung ke kabel menggunakan konektor BNC, dan kedua ujung dari kabel coaxial harus diakhiri oleh terminator.


topologi jaringan komputer
  • Kelebihan dari bus hampir sama dengan ring, yaitu kabel yang digunakan tidak banyak dan menghemat biaya pemasangan.
  • Kekurangan topologi bus adalah jika terjadi gangguan atau masalah pada satu komputer bisa menggangu jaringan di komputer lain, dan untuk topologi ini sangat sulit mendeteksi gangguan, sering terjadinya antrian data, dan jika jaraknya terlalu jauh harus menggunakan repeater.
3. Topologi Star

Topologi ini membentuk seperti bintang karena semua komputer di hubungkan ke sebuah hub atau switch dengan kabel UTP, sehingga hub/switch lah pusat dari jaringan dan bertugas untuk mengontrol lalu lintas data, jadi jika komputer 1 ingin mengirim data ke komputer 4, data akan dikirim ke switch dan langsung di kirimkan ke komputer tujuan tanpa melewati komputer lain. Topologi jaringan komputer inilah yang paling banyak digunakan sekarang karena kelebihannya lebih banyak.


topologi jaringan komputer
  • Kelebihan topologi ini adalah sangat mudah mendeteksi komputer mana yang mengalami gangguan, mudah untuk melakukan penambahan atau pengurangan komputer tanpa mengganggu yang lain, serta tingkat keamanan sebuah data lebih tinggi, .
  • Kekurangannya topologi jaringan komputer ini adalah, memerlukan biaya yang tinggi untuk pemasangan, karena membutuhkan kabel yang banyak serta switch/hub, dan kestabilan jaringan sangat tergantung pada terminal pusat, sehingga jika switch/hub mengalami gangguan, maka seluruh jaringan akan terganggu.
4. Topologi Mesh

Pada topologi ini setiap komputer akan terhubung dengan komputer lain dalam jaringannya menggunakan kabel tunggal, jadi proses pengiriman data akan langsung mencapai komputer tujuan tanpa melalui komputer lain ataupun switch atau hub.


pengertian topologi jaringan komputer
  • Kelebihanya adalah proses pengiriman lebih cepat dan tanpa melalui komputer lain, jika salah satu komputer mengalami kerusakan tidak akan menggangu komputer lain.
  • Kekurangan dari topologi ini sudah jelas, akan memakan sangat banyak biaya karena membutuhkan jumlah kabel yang sangat banyak dan setiap komputer harus memiliki Port I/O yang banyak juga, selain itu proses instalasi sangat rumit.

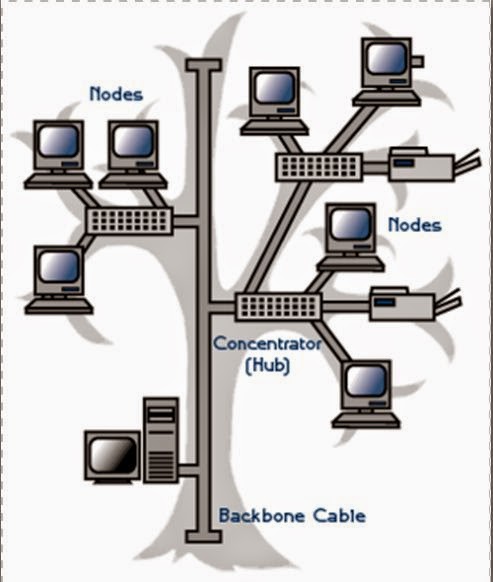
 5. Topologi Tree

Topologi jaringan komputer Tree merupakan gabungan dari beberapa topologi star yang dihubungan dengan topologi bus, jadi setiap topologi star akan terhubung ke topologi star lainnya menggunakan topologi bus, biasanya dalam topologi ini terdapat beberapa tingkatan jaringan, dan jaringan yang berada pada tingkat yang lebih tinggi dapat mengontrol jaringan yang berada pada tingkat yang lebih rendah.
macam jenis topologi jaringan komputer
  • Kelebihan topologi tree adalah mudah menemukan suatu kesalahan dan juga mudah melakukan perubahan jaringan jika diperlukan.
  • Kekurangan nya yaitu menggunakan banyak kabel, sering terjadi tabrakan dan lambat, jika terjadi kesalahan pada jaringan tingkat tinggi, maka jaringan tingkat rendah akan terganggu juga.
Masih ada lagi topologi yang belum saya bahas di atas, tetapi inilah beberapa topologi yang sering digunakan, pilihlah topologi yang sesuai dengan kebutuhan anda dan semoga artikel ini membantu anda, sampai jumpa.

Dalam jaringan komputer, hacking adalah upaya teknis untuk memanipulasi perilaku normal koneksi jaringan dan sistem yang terhubung. Seorang hacker adalah orang yang terlibat dalam hacking. Istilah "hacking" secara historis mengacu pada pekerjaan teknis yang konstruktif dan pandai yang tidak harus berhubungan dengan sistem komputer. Hari ini, bagaimanapun, hacking dan hacker paling sering dikaitkan dengan serangan pemrograman jahat di Internet dan jaringan lainnya. 

Asal Usul HackingM.I.T. Insinyur di tahun 1950an dan 1960an mempopulerkan istilah dan konsep hacking. Dimulai di klub kereta model dan kemudian di ruang komputer mainframe, apa yang disebut "hacks" yang dilakukan oleh para hacker ini dimaksudkan sebagai eksperimen teknis yang tidak berbahaya dan kegiatan belajar yang menyenangkan.Kemudian, di luar M.I.T., yang lain mulai menerapkan istilah ini untuk pencarian yang kurang terhormat. Sebelum Internet menjadi populer, misalnya, beberapa hacker di Amerika Serikat bereksperimen dengan metode untuk memodifikasi telepon secara tidak sengaja karena melakukan panggilan jarak jauh tanpa kabel melalui jaringan telepon.Seiring jaringan komputer dan Internet booming dalam popularitas, jaringan data menjadi target hacker dan hacking yang paling umum.

Hacker yang terkenalBanyak hacker paling terkenal di dunia memulai eksploitasi mereka di usia yang sangat muda. Beberapa terdakwa melakukan kejahatan besar dan menjalani waktu untuk pelanggaran mereka.Atas penghargaan mereka, beberapa dari mereka juga direhabilitasi dan mengubah keahlian mereka menjadi karir produktif.Lebih banyak: Kejahatan dan Penjahat Terkenal di Jaringan Komputer dan InternetHacking vs CrackingSementara hacking sejati hanya berlaku untuk aktivitas yang memiliki niat baik, serangan berbahaya pada jaringan komputer secara resmi dikenal sebagai cracking.Sebagian besar orang non-teknis gagal membuat perbedaan ini. Hal ini sangat umum untuk melihat istilah "hack" disalahgunakan dan diterapkan pada celah juga.

Teknik Hacking Jaringan Pada UmumnyaHacking di jaringan komputer sering dilakukan melalui skrip dan software jaringan lainnya. Program perangkat lunak yang dirancang khusus ini umumnya memanipulasi data yang melewati koneksi jaringan dengan cara yang dirancang untuk mendapatkan lebih banyak informasi tentang bagaimana sistem target bekerja. Banyak script pra-paket seperti itu diposkan di Internet untuk siapa saja - biasanya hacker tingkat pemula - untuk menggunakannya. Peretas yang lebih maju dapat mempelajari dan memodifikasi skrip ini untuk mengembangkan metode baru. Beberapa hacker terampil bekerja untuk perusahaan komersial, disewa untuk melindungi perangkat lunak dan data perusahaan dari hacking dari luar.
  • Teknik cracking pada jaringan termasuk menciptakan worm, melakukan serangan denial of service (DoS), atau dalam membangun koneksi remote akses yang tidak sah ke perangkat.
  • Peretasan yang efektif memerlukan kombinasi keterampilan teknis dan sifat kepribadian:
  • Kemampuan untuk bekerja dengan angka dan latar belakang matematika. Hacking sering membutuhkan pemilahan melalui sejumlah besar data, kode dan algoritma komputer.
  •  Ingatan ingat dan penalaran logis. Hacking melibatkan pengumpulan fakta dan detail kecil (terkadang dari banyak sumber) ke dalam rencana serangan berdasarkan logika bagaimana sistem komputer bekerja.
  • kesabaran. Hacks cenderung menjadi sangat kompleks dan membutuhkan sejumlah besar waktu untuk merencanakan dan melaksanakan).

Teknik Menyerang Jaringan / Hacking Network :

PingAlamat IP memberikan alamat Internet penyerang. Alamat numerik seperti 212.214.172.81 tidak banyak mengungkapkan. Anda dapat menggunakan PING untuk mengubah alamat menjadi nama domain di WINDOWS: Protokol Domain Name Service (DNS) mengungkapkan nama domain yang cocok. PING singkatan dari "Packet Internet Groper" dan dikirimkan dengan hampir semua sistem yang kompatibel dengan Internet, termasuk semua versi Windows saat ini.
Ping biasanya merupakan langkah pertama yang terlibat dalam hacking target. Ping menggunakan ICMP (Internet Control Messaging Protocol) untuk menentukan apakah host target dapat dijangkau atau tidak. Ping mengirimkan paket ICMP Echo ke host target, jika host target masih hidup, akan merespons kembali paket ICMP Echo reply.
 
Ping Sweep 
Jika Anda belum mengetahui target Anda dan hanya menginginkan sistem live, ping sweep adalah solusi untuk Anda. Ping sweep juga menggunakan ICMP untuk memindai sistem live di kisaran alamat IP yang ditentukan. Meskipun Ping menyapu mirip dengan ping namun mengurangi waktu yang diperlukan untuk melakukan ping berbagai alamat IP. Nmap (http://www.insecure.org) juga berisi opsi untuk melakukan ping sweeps.

TracertTracert adalah alat menarik lainnya yang tersedia untuk menemukan informasi menarik tentang host jarak jauh. Tracert juga menggunakan ICMP.Tracert membantu Anda untuk mengetahui beberapa informasi tentang sistem yang terlibat dalam pengiriman data (paket) dari sumber ke tujuan.
Tracer terhubung ke komputer yang IPnya telah masuk dan mengungkapkan semua stasiun mulai dari koneksi Internet Anda. Baik alamat IP maupun nama domain (jika ada) akan ditampilkan.Jika PING tidak dapat mengungkapkan sebuah nama, Traceroute mungkin akan mengirimkan nama stasiun terakhir atau kedua terakhir ke penyerang, yang memungkinkan kesimpulan mengenai nama penyedia yang digunakan oleh penyerang dan wilayah tempat serangan tersebut terjadi.
Tapi ada beberapa alat yang tersedia seperti Visual Traceroute yang membantu Anda bahkan untuk mengetahui lokasi geografis dari router yang terlibat.Http://www.visualware.com/visualroute

Port ScanningSetelah Anda menentukan bahwa sistem target Anda masih hidup, langkah penting berikutnya adalah melakukan pemindaian port pada sistem target.Ada berbagai macam port scanner yang tersedia secara gratis. Tetapi banyak dari mereka menggunakan teknik usang untuk pemindaian port yang dapat dengan mudah dikenali oleh administrator jaringan. 
 
Port umum:


Berikut adalah daftar beberapa port umum dan layanan masing-masing yang berjalan di port.

  • 20 data FTP (File Transfer Protocol)
  • 21 FTP (File Transfer Protocol)
  • 22 SSH
  • 23 Telnet
  • 25 SMTP (Simple Mail Transfer Protocol)
  • 53 DNS (Layanan Nama Domain)
  • 68 DHCP (Dynamic Host Configuration Protocol) 
  • 80 HTTP 
  • 110 POP3 (Post Office Protocol, versi 3)
  • 137 NetBIOS-ns
  • 138 NetBIOS-dgm 
  • 139 NetBIOS 
  • 143 IMAP (Internet Message Access Protocol)
  • 161 SNMP (Simple Network Management Protocol) 
  • 194 IRC (Internet Relay Chat) 
  • 220 IMAP3 (Internet Message Access Protocol 3) 
  • 389 LDAP
  • 443 SSL (Secure Socket Layer)
  • 445 SMB (NetBIOS over TCP)
Selain port di atas mereka bahkan beberapa port yang dikenal sebagai port Trojan yang digunakan oleh Trojans yang memungkinkan akses jarak jauh ke sistem itu.Pemindaian Vulnerability
Setiap sistem operasi atau layanan akan memiliki beberapa vulnerability karena kesalahan pemrograman. 
vulnerability ini sangat penting untuk proses keberhasilan dari hacking tersebut.

Ada sejumlah tool pemindai celah keamanan yang tersedia untuk memindai host karena kerentanan yang diketahui. Pemindai
vulnerability ini sangat penting bagi administrator jaringan untuk mengaudit keamanan jaringan.

Exploitasi Vulnerabilty

Setiap Sistem yang memiliki celah Vulnerability setelah dilakukan tahap pemindaian dan sang hacker telah berhasil menemukan celah keamanan dan celah vulnerability maka tahap selanjut nya adalah eksekusi celah exploit yaitu tahap dimana seorang hacker menyusup dan mendapatkan akses ke dalam Jaringan tersebut. 

Metode-metode yang digunakan hacker dan cracker untuk menyusup ke sebuah jaringan komputer,antara lain sebagai berikut:

1.Spoofing


Yaitu bentuk penyusupan dengan cara memalsukan identitas user sehingga hacker bisa login ke sebuah jaringan komputer secara illegal.

2.Sniffer


Yaitu program ini berfungsi sebagai penganalisis jaringan dan bekerja untuk memonitor jaringan komputer.

3.Password cracker


Yaitu program ini dapat membuka password jaringan yang sudah dienkripsi.

4. Destructive devices


Yaitu program ini berupa virus atau tool auto exploiter yang dibuat untuk menyusup dan menerobos jaringan.

demikianlah penjelasan dari  Definisi Computer Network Hacking semoga bermanfaat buat yang lagi belajar hacking dan jika ada kesalahan dan kekeliruan dari postingan ini mohon dimaafkan

Daftar Pustaka
http://hackersonlineclub.com/network-hacking/
https://www.lifewire.com/definition-of-hacking-817991
https://id.wikipedia.org/wiki/Jaringan_komputer
https://tekno-hp.blogspot.co.id/2015/06/definisi-jaringan-komputer.html
http://www.adalahcara.com/2014/09/macam-pengertian-topologi-jaringan-komputer.html
https://riantopasbar.wordpress.com/2012/12/29/metode-metode-menghack-jaringan-komputer/ 

Disusun dan penjelasan disempurnakan serta disederhanakan oleh Yukinoshita47

Minggu, 26 Maret 2017

[Toddler's Bottle] Pwnable.Kr - FD Write Up


Yoo kembali lagi dengan gw Yukinoshita 47 kali ini gw mau share writeup game hacker ini yang bernama Pwnable.kr :v

sedikit penjelasan Pwnable ini adalah wargame mirip dengan CTF tapi berbeda konsep nya :v 

write up kali ini adalah FD dalam kategori [Toddler's Bottle]

challenge nya adalah

Mommy! what is a file descriptor in Linux?

* try to play the wargame your self but if you are ABSOLUTE beginner, follow this tutorial link: https://www.youtube.com/watch?v=blAxTfcW9VU

ssh fd@pwnable.kr -p2222 (pw:guest)

oke langsung sadja kita ke TKP

pertama-tama konekin dulu ssh nya buat ngakses soal challenge nya :

Yukinoshita47 pwnable # ssh fd@pwnable.kr -p2222

lalu masukkan passwordnya guest

setelah itu

lihat file nya

fd@ubuntu:~$ ls -la


 di situ ada file

drwxr-x---  5 root   fd   4096 Oct 26 03:50 .
drwxr-xr-x 80 root   root 4096 Jan 11 23:27 ..
d---------  2 root   root 4096 Jun 12  2014 .bash_history
-rw-------  1 root   root  128 Oct 26 03:50 .gdb_history
dr-xr-xr-x  2 root   root 4096 Dec 19 01:23 .irssi
drwxr-xr-x  2 root   root 4096 Oct 23 10:38 .pwntools-cache
-r-sr-x---  1 fd_pwn fd   7322 Jun 11  2014 fd
-rw-r--r--  1 root   root  418 Jun 11  2014 fd.c
-r--r-----  1 fd_pwn root   50 Jun 11  2014 flag

dan di file fd.c itu adalah source code nya jadi mari kita lihat source code nya

fd@ubuntu:~$ cat fd.c 

maka akan muncul seperti gambar dibawah ini


berikut source code nya

#include <stdio.h>
#include <stdlib.h>
#include <string.h>
char buf[32];
int main(int argc, char* argv[], char* envp[]){
    if(argc<2){
        printf("pass argv[1] a number\n");
        return 0;
    }
    int fd = atoi( argv[1] ) - 0x1234;
    int len = 0;
    len = read(fd, buf, 32);
    if(!strcmp("LETMEWIN\n", buf)){
        printf("good job :)\n");
        system("/bin/cat flag");
        exit(0);

    }
    printf("learn about Linux file IO\n");
    return 0;


}
 yg jd perhatian gw adalah lihat tulisan yg gw bold itu ya benar bagian

     int fd = atoi( argv[1] ) - 0x1234;
    int len = 0;
    len = read(fd, buf, 32);
    if(!strcmp("LETMEWIN\n", buf)){
        printf("good job :)\n");
        system("/bin/cat flag");
        exit(0);

    }
    printf("learn about Linux file IO\n");
    return 0;


kemudian gw coba eksekusi progam fd nya

fd@ubuntu:~$ ./fd 0x1234
maka akan muncul seperti gambar dibawah ini dan itu tentu saja bukan flag nya :v


solusi nya adalah gw convert 0x1234 dengan bilangan lain seperti gambar dibawah ini


 kemudian gw coba eksekusi menggunakan bilangan desimal

fd@ubuntu:~$ ./fd 4660 kemudian gw tekan enter masih sama yang muncul kalimat learn about Linux file IO

kemudian gw liat di script nya ada tulisan LETMEWIN jd gw coba eksekusi lagi dengan fd@ubuntu:~$ ./fd 4660 kemudian gw tekan enter lalu ketik LETMEWIN lu gw tekan enter bumm flag nya nongol :p wkwkwkwkwk

good job :)
mommy! I think I know what a file descriptor is!!


seperti gambar dibawah ini


flag dari [Toddler's Bottle] FD adalah mommy! I think I know what a file descriptor is!!

sampai jumpa di writeup berikut nya :*


Banyak Anak Underground Yang Bilang CTF itu Copo
Kita Maklumin Aja Karena Otak Nya Berpikiran Sempit 

terlalu serius di dunia maya gak baik lho
 wkwkwkwkwkwkwkwk 

Minggu, 12 Maret 2017

CTFS.ME Writeup


Oke di Hari pertama gw pensiun dari dunia perkontolan ya gw pensiun bukan berarti berhenti sharing ilmu kali ini gw Yukinoshita47 akan share write up CTF yang baru aja gw ikuti beberapa hari yang lalu :D

kali ini gw akan bahas write up untuk problem solving dari CTFS.ME

urutan soal-soal CTF yang akan gw bahas disini adalah :D

1. All Your Base
2. Basic
3. Debug Dreaming
4. Defuse My Bomb
5. Dont Forget Me
6. Another Crypto
7. Read Me

oke langsung saja kita ke soal pertama yakni All Your Base :D
disini gw dikasih challenge buat decrypt 3 jenis enkripsi ini :D


pertama gw coba decode dengan base64 dan hasil nya keliatan seperti di gambar ini oke flag pertama sudah terpecahkan :

   kemudian gw coba decrypt enkripsi yang kedua hasil nya seperti gambar di bawah ini ya betul amburadul wkwkwkwkwk hanya saja gw dapat petunjuk ada tulisan PNG jadi ada kemungkinan ini gambar yang dibuah ke base64 mungkin


kemudian gw coba decrypt pake konverter base64 to png ternyata beneran file gambar :

dan flag kedua sudah terpecahkan :D

enkripsi yang ketiga gw coba decode dengan base64 ternyata tidak bisa :v

karena buntu gw coba analisa jenis2 enkripsi sambil googling :v ternyata hasil akhir nya adalah enkripsi yang ketiga ini adalah base32 seperti gambar dibawah ini :

ketiga flag nya digabungin menjadi seperti gambar dibawah ini :D 


soal pertama solved :*


Lanjut ke soal kedua yaitu basic :D

jawaban dari soal ini sebenar nya encode berlapis :v

pertama adalah jenis Base32 lihat gambar dibawah ini


Kedua base64 seperti gambar dibawah ini :D


ketiga ASCI Base85 seperti gambar dibawah ini

terakhir adalah hexcode seperti gambar dibawah ini 

setelah itu submit flag nya :p


 Done Soal 2 solved :D


mari lanjut ke soal yang ketiga :D yaitu debug dreaming

soal ini lumayan nguras pikiran gw :v ini awal nya jika kita klik Try It muncul nya can't buy flag $10 :v ibarat nya kayak beli barang tp uang nya gak cukup kalo menurut gw gitu logika nya :v
gw coba inspect element angka 10 gw ganti jadi 2338


masih juga sama :v hasil nya can't buy flag $2338 :/


gw inspect element lagi dan ganti angka nya jadi 222223333388888 kemudian gw klik Try It


 bumm flag nya langsung nongol :v


soal ketiga solved :*


Lanjut ke soal keempat Defuse My Bomb :v

ini soal sangat mudah :v kalo lu udah pernah merakit bom wkwkwkwkwkwk

pertama dalam soal ini pasti dikasih gambar ini :v


kampret nya lagi gw sampe analisa forensic mulai cek exif, metadata, dan utak atik gambar nya pake photoscape gak ada apa2 :v

akhir nya gw mikir gambar ini kan terlihat seperti bom C4 dengan detonator Microcontroller yang diprogram pake kode buat aktivasi dan deaktivasi nya :v biar lebih tau soal bom sering2 aja main ke forum tactical dan millitary enthusiast :p

lanjut gw coba browsing google pake gambar ini

ternyata kata google ada ini kode bom c4 nya di game CS GO :o

disumbit lah pake kode 7355608 dan ternyata itu flag nya :v


soal nomor 4 solved :D


Lanjut ke sial nomor 5 Dont Forget me :v

pada soal ini gw disuruh buat mendecrypt sebuah enkripsi lagi :v yah daripada pusing2 gw brosing ke google, bing, yandex, dan duck duck go mengenai jenis2 enkripsi :v

dan akhir nya gw nemu sebuah site yang menjelaskan jenis enkripsi ini ya ternyata ini enkripsi jenis VBS ENCODER jika dilihat dari karakter awalan nya

karena file tool VBS ENCODER/DECODER nya yang gw dapat dari internet ini dalam bentuk Visual Basic Project (*.vbp) jadi gw mau gak mau harus punya visual basic karena gw gak mau ribet ya gw pake Visual Basic Portable aja

seperti gambar dibawah ini gw jalanin tool nya via visual basic portable ya karena ini visual basic portable jd gak bisa di compile mau gak mau di run aja langsung

dan kemudian gw decrypt enkripsi yang diberikan CTFS ini dan keliatan lah flag nya apa :D


kemudian submit flag nya :*


soal ke lima solved :*


oke kita langsung aja ke soal yang ke 6 :v Another Crypto

soal yang Another cypto ini gw diberikan gambar seperti ini :v  yah bahasa jaman purba ini :v yang pernah hidup di jaman purba pasti ngerti :v


jadi gw gak mau ambil pusing buat ke daerah Kuvukilland buat nemuin jawaban nya jd gw pake google kung fu aja dan gw dapat kamus nya seperti gambar dibawah ini :D


jawaban dari soal ini adalah :v SUPERSECRET :v sesuai dengan kamus diatas


yapss soal no 6 solved :*


lanjut ke soal terakhir -_- Finally penghujung artikel :v
soal terakhir adalah read me :v

gw dikasih gambar beginian :v


karena gw gak mau ribet seperti sebelum nya gw searching aja pake google gambar


dan hasil pencarian google adalah gambar ini adalah jenis maxicode salah satu jenis barcode kayak nya


karena itu gw coba cari konverter maxicode secara online dan akhir nya nemu :v kemudian gambar yang tadi gw upload ke tool online ini buat di convert


 dan isi dari gambar tadi setelah di decode / konversi dari raw text nya terlihat seperti base64


gw coba konversi base64 nya dan flag nya muncul :p


bummm selesai :D


baiklah sekian dari write up ini dan gw akan share write up di CTF-CTF yang lainnya di kemudian hari :D

jika ada kalimat yang tidak menyenangkan ya dimaklumi aja jangan terlalu serius di dunia maya ini kena stroke lu ntar kalo terlalu serius di dunia maya wkwkwkwkwkwkwkwk :v