No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Tampilkan postingan dengan label Information Gathering. Tampilkan semua postingan

Minggu, 20 September 2020

Anon Cyber Team Challenge Write Up


Ya kebetulan gw lg gabut jalan2 liat2 lg dunia komunitas siber-siberan ini dan ketemu lah challenge CTF Menarik dari Anon Cyber Team ya gw gak bahas isi team nya kayak apa yg gw bahas challenge dari mereka doang ya mari kita mulai.

1. Steganography - Js_Obfust 

sebenar nya menurut gw ini challenge Cryptography sih tp gpp nah berikut ini adalah challenge nya


source nya seperti ini 

var _0x240c=['#result','html','<div\x20class=\x27alert\x20alert-success\x27>Tanggal\x2027\x20ada\x20mini\x20gathering\x20loh\x20di\x20mozilla.<br>Your\x20Flag\x20Is\x20:','</div>','<div\x20class=\x27alert\x20alert-danger\x27>Wrong\x20password\x20sorry.</div>','#buton','click','val','babeh','fromCharCode'];(function(_0x31f5a5,_0x34ec71){var _0x299480=function(_0x582ea8){while(--_0x582ea8){_0x31f5a5['push'](_0x31f5a5['shift']());}};_0x299480(++_0x34ec71);}(_0x240c,0xc3));var _0x1c00=function(_0x2edb71,_0x2b2943){_0x2edb71=_0x2edb71-0x0;var _0x1453f8=_0x240c[_0x2edb71];return _0x1453f8;};$(_0x1c00('0x0'))[_0x1c00('0x1')](function(_0x32e419){_0x32e419['preventDefault']();var _0x5243e4=$('#u')[_0x1c00('0x2')]();var _0x11378e=$('#p')[_0x1c00('0x2')]();if(_0x5243e4==_0x1c00('0x3')&&_0x11378e==String[_0x1c00('0x4')](0x66,0x4c,0x61,0x47,0x5f,0x49,0x73,0x5f,0x42,0x61,0x42,0x65,0x68)){$(_0x1c00('0x5'))[_0x1c00('0x6')](_0x1c00('0x7')+_0x11378e+_0x1c00('0x8'));alert(0x0);}else{$(_0x1c00('0x5'))['html'](_0x1c00('0x9'));alert(0x1);}});


Tinggal kita deobfuscate aja akan muncul pola ASCII number yaitu

if (_0x5243e4 == 'babeh' && _0x11378e == String.fromCharCode(102, 76, 97, 71, 95, 73, 115, 95, 66, 97, 66, 101, 104)) {


102, 76, 97, 71, 95, 73, 115, 95, 66, 97, 66, 101, 104

adalah fLaG_Is_BaBeh

test login

user : babeh
pass : fLaG_Is_BaBeh


dan solved


2. Recon - Search Me

ini challenge menarik ada hal-hal yg memang basic nya kang heker yaitu recon.

Kali ini ada developer yang minta tolong kepada kamu ,
Dimana developer ini webnya ke hack karna user passnya default sekali dan tidak pernah dia ganti.
Nama developer ini adalah kickdody dan dia sudah mencoba meminimalisir
dengan memblock setiap ip yang mencoba login, jadi kamu harus berhati hati loh ,
tapi tenang masih bisa kamu bypass IP nya hehe kamu kan HEKER

yuk kita BAntu deveLoper Ini, Temukan celah BugnyA ya hehe semaNGat


cari di google dengan nama kickdody

dan hasil dari OSINT ketemu kickdody 123456

login dengan username : kickdody password : 123456 dan muncul kode base64 yaitu c3VibWl0X3lvdXJfZmxhZy5waHA=


jika di decode akan muncul submit_your_flag.php


akses laman https://anoncyberteam.or.id/challenge/search_me/submit_your_flag.php

akan muncul encode nya 


hasil dari decode IJXXIIDUNFSGC2ZAMFVWC3RANVSW45LOM5TXKIDTMFQXIIDQMVXHSZLMMFWWC5DBNYQHGYLOMRSXEYJMEBYGK3LBONQW4Z3BNYQGE33NFQQGIYLOEBYGK3TKNFXGC23BNYQGE33N

Bot tidak akan menunggu saat penyelamatan sandera, pemasangan bom, dan penjinakan bom


yap itu adalah kode cheat game


bot_allow_rogues 0 adalah flag nya dan jika disubmit akan muncul seperti ini.

ya itu challenge buat join ke team nya mereka tp dah close ya sekalipun masih open ya gw gak berminat lagi ikut2an komunitas enak jd kang solo player.


cukup sampai disini aja karena emang cuma 2 ini yg selesai challenge nya ya ditunggu challenge berikut nya.

terimakasih


Selasa, 04 Juni 2019

Android : Cara Mudah Hunting Bug SQL Injection Dengan Droidbug SQLi Spyder


Halo gaes kembali lg dengan gw yukinoshita47 kali ini gw mau sharing tutorial di Android lg ne yaitu Cara Mudah Hunting Bug SQL Injection Dengan Droidbug SQLi Spyder wkwkwkwk.

Oke langsung aja kita mulai yuk

Pertama lu bisa install Droidbug SQLi Spyder di Playstore ada 2 versi yaitu versi free (banyak iklan) dan versi pro (tanpa iklan tapi bayar) gw disini pake yg free aja wkwkwkwkwk.


Kemudian pilih by Site


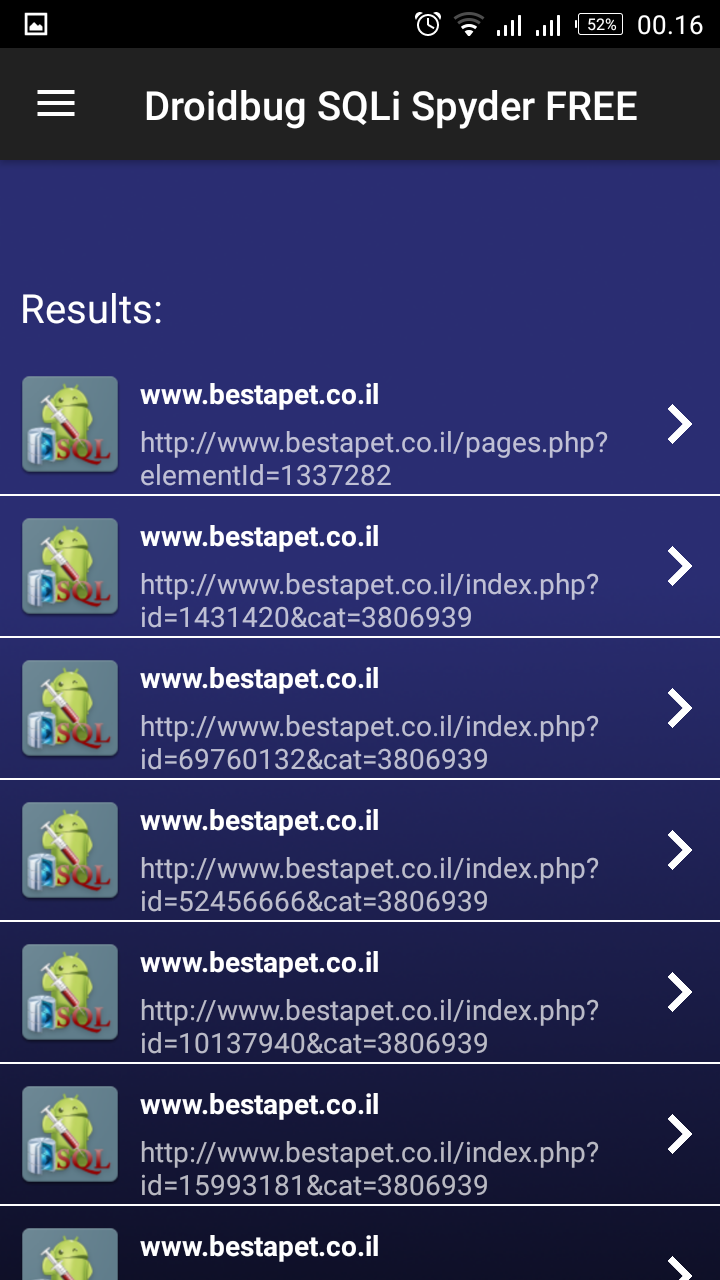
Input target lu disini gw live kan ke web israel url nya http://www.bestapet.co.il jadi SS nya tidak gw sensor karena gw jg bagian dari barisan anti israel Wkwkwkwkwk.

Kemudian disisi kanan kalian bisa sesuaikan berapa link yang akan di scan disini gw pilih 250 link aja (bukan link bokep ya).


Kemudian klik scan


Ntar keliatan tuh mana url atau link yang bisa dijadikan inject point keliatan kok status vulnerable dan not vulnerable nya.


Dan jika sudah selesai akan ada pemberitahuan bahwa proses scanning sudah selesai.


Untuk melihat hasil scanning nya tekan menu di pojok kiri atas lalu pilih result.


Dan keliatan ntar mana url yang bisa dijadikan inject point nya.


Kemudian pilih link yang mau digunakan untuk inject point nya lalu pilih copy to clipboard.


Bagaimana cara exploitasi nya ?

Disini gw jelasin ada 2 pilihan untuk exploitasi bug nya.

Pertama lu bisa menggunakan metode exploitasi manual SQL Injection di Hackbar nya Droidbug SQLi Spyder ini.

Cara nya tekan menu pojok kiri atas lalu pilih Hackbar.


Kemudian lu bisa exploitasi bug nya seperti lu gunain hackbar SQL Injection yang ada di PC ataupun Platform lain.


Cara yang kedua lu bisa gunakan SQLMap untuk exploitasi bug SQL nya secara otomatis jika lu malas gunain metode yang manual.


Oke cukup simple kan wkwkwk oke sampai disini dulu sampai jumpa di tutorial berikut nya.

NB : Tidak ada dampak kerusakan terhadap situs web bestapet.co.il karena web tersebut hanya jadi bahan demo uji coba tools saja tidak ada aktivitas yg bersifat merusak terhadap web tersebut.

Mohon Maaf Atas Ketidaknyaman nya , dan segala kesalahan teknis dan non-teknis nya Sekian dan Terimakasih


Senin, 22 April 2019

Windows Subsystem Linux : Audit Web Application Firewall Dengan Wafw00f


Hallo gays kali ini gw melanjutkan tutorial WSL untuk tutorial kali ini adalah Audit WAF (Web Application Firewall) untuk keperluan pentest dan reporting.

disini gw menggunakan WSL Debian dan tools yang akan gw gunakan untuk audit WAF adalah wafw00f.

ok pastikan WSL sudah siap untuk digunakan jika belum cek artikel ini : https://yukinoshita47.blogspot.com/2018/08/install-subsystem-ubuntu-di-windows-10.html

Jika sudah mari lanjut pertama buka Menu Start kemudian buka WSL nya


kemudian masuk ke root dengan menggunakan perintah

sudo su kemudian tekan enter

lalu input password


pertama karena wafw00f belum terinstall ya install dulu tool nya dengan menggunakan perintah

pip install wafw00f

kemudian tekan enter
jika error di python pip nya silahkan kalian install dulu python pip nya dengan menggunakan perintah apt-get install python-pip kemudian tekan enter.


untuk menjalankan tool nya cukup input perintah wafw00f kemudian tekan enter.


untuk melalukan audit WAF cara nya adalah dengan menjalankan perintah contoh

wafw00f http://situstarget.com 

kemudian tekan enter maka akan muncul informasi jenis WAF apa yang digunakan oleh website target.


oke sampai disini dulu tutorial nya sampai jumpa di tutorial berikutnya sekian dan terimakasih.


Sabtu, 20 April 2019

Windows Subsystem Linux : Audit SSL Dengan sslscan


hai gays kembali lagi bersama gw Yukinoshita 47 kali ini gw tertarik lagi buat menelusuri lebih dalam mengenai WSL ini karena ini salah satu impian gw dari jaman sekolah dulu windows ini jadi alat pentest jadi ketika kerja di windows dan ingin sambil pentest gak perlu pusing-pusing lagi ini wkwkwkwkw.

sebelum mulai pastikan lu udah install dan setting WSL nya untuk tutorial nya ada disini : https://yukinoshita47.blogspot.com/2018/08/install-subsystem-ubuntu-di-windows-10.html untuk linux nya gw saranin sih ubuntu atau debian aja. 

pertama buka WSL disini gw pake Debian


ok kita masuk dulu sebagai root dengan menjalankan perintah sudo su kemudian tekan enter lalu input password kalian


karena di WSL belum ada sslscan disini gw install dulu tool nya dengan menggunakan perintah

apt-get install sslscan

kemudian tekan enter


ketik sslscan kemudian tekan enter maka akan muncul informasi mengenai tools nya


nah untuk penggunaan tools nya cukup gampang perintah nya adalah :

sslscan domaintarget.com

kemudian tekan enter dan muncul lah output nya akan terlihat informasi TLS, Heartbleed Vulnerability Analysis nya, Supported Chiper nya, dan informasi mengenai sertifikat SSL yang dimiliki oleh web nya.


oke cukup sampai disini dulu tutorial sederhana nya sampai jumpa di tutorial selanjutnya.


Selasa, 04 Desember 2018

Minggu, 12 Agustus 2018

Kali Linux : Grabbing Email Menggunakan Samurai Email Discovery


hai gays kembali lagi bersama gw Yukinoshita 47 kali ini gw mau bahas tutorial ringan aja ya nah tutorial ringan kali ini adalah gw mau me review tool yang cukup sederhana namun bisa lah buat nambah-nambah pengetahuan dibidang information gathering.

nah tool kali ini adalah Samurai Email Discovery

oke langsung saja kita mulai


kita download dulu script nya dengan menggunakan perintah satu jalur sekaligus yaitu

wget https://github.com/0x3curity/Samurai/raw/master/samurai.sh && chmod +x samurai.sh

kemudian tekan enter


install dulu dependencies nya dengan menggunakan perintah

apt install lynx

kemudian tekan enter

lalu tekan y

kemudian tekan enter


setelah selesai jalankan aja tool nya dengan menggunakan perintah

./samurai.sh

kemudian tekan enter


ini penampakan tools nya kita uji coba aja langsung

disini gw mau grabbing email nya via domain cara nya

gw tekan 2 kemudian enter >> kemudian gw masukkan target nya contoh disini target nya adalah bukalapak.com >> kemudian tekan neter

dan hasil grabbing email nya pun muncul 


oke cukup sederhana kan, ya maklumin aja gays kalo tutorial nya ringan itung-itung menghidupkan suasana blog ini wwkkwkwkwkwkwk.

oke sekian dan terimakasih ya gays