No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Tampilkan postingan dengan label Tutorial. Tampilkan semua postingan

Minggu, 12 Agustus 2018

Kali Linux : Grabbing Email Menggunakan Samurai Email Discovery


hai gays kembali lagi bersama gw Yukinoshita 47 kali ini gw mau bahas tutorial ringan aja ya nah tutorial ringan kali ini adalah gw mau me review tool yang cukup sederhana namun bisa lah buat nambah-nambah pengetahuan dibidang information gathering.

nah tool kali ini adalah Samurai Email Discovery

oke langsung saja kita mulai


kita download dulu script nya dengan menggunakan perintah satu jalur sekaligus yaitu

wget https://github.com/0x3curity/Samurai/raw/master/samurai.sh && chmod +x samurai.sh

kemudian tekan enter


install dulu dependencies nya dengan menggunakan perintah

apt install lynx

kemudian tekan enter

lalu tekan y

kemudian tekan enter


setelah selesai jalankan aja tool nya dengan menggunakan perintah

./samurai.sh

kemudian tekan enter


ini penampakan tools nya kita uji coba aja langsung

disini gw mau grabbing email nya via domain cara nya

gw tekan 2 kemudian enter >> kemudian gw masukkan target nya contoh disini target nya adalah bukalapak.com >> kemudian tekan neter

dan hasil grabbing email nya pun muncul 


oke cukup sederhana kan, ya maklumin aja gays kalo tutorial nya ringan itung-itung menghidupkan suasana blog ini wwkkwkwkwkwkwk.

oke sekian dan terimakasih ya gays

Selasa, 03 Juli 2018

Kali Linux : Membuat Webserver Sederhana Dengan SimpleHTTPServer


 hai gays kembali lagi dengan gw Yukinoshita 47 hahaha kali ini gw share tutorial sederhana tp bermanfaat buat tukang bokep kayak lu lu semua wkwkwkwkwk

ok langsung aja ya


pertama masuk ke direktori webserver yang mau lu buat disini gw mau buat direktori webserver nya yaitu folder Videos

jd karena folder nya udah ada jd gw masuk aja dengan menggunakan perintah

cd Videos

kemudian tekan enter


untuk menjalankan webserver nya cukup gampang cukup masukkan perintah

python -m SimpleHTTPServer

kemudian tekan enter maka akan muncul ip 0.0.0.0 dan port 8000


cek webserver nya di browser http://0.0.0.0:8000 contoh jika berhasil webserver nya jalan maka akan muncul seperti gambar dibawah ini.


bagaimana cara nya agar webserver kita bisa diliat teman kita yang 1 jaringan

pertama kita liat ip LAN kita dengan perintah

ifconfig

kemudian tekan enter


disini ip gw 192.168.100.13 karena port nya 8000

jadi teman 1 jaringan mengakses nya di browser mereka adalah http://192.168.100.13:8000

contoh gambar dibawah ini

 karena disini kami berbagi bokep ya bisa dibuka dan didownload


yeeahhh download bokep sedang berlangsung

 trus bagaimana cara mematikan webserver nya ?

gampang tekan aja CTRL C


cukup mudah kan wkwkwkwkwkwkwkwk oke sampai disini saja tutorial sederhana nya sampai jumpa di tutorial berikut nya ya gays

sekian dan Terimakasih


Selasa, 29 Mei 2018

Kali Linux : Setting Archerysec Vulnerability Assessment and Management Tool


Halo kang coli kembali lagi dengan gw yukinoshita 47 kali ini gw mau share tutorial lagi wkwkwkwkwkwk oke langsung saja pada inti nya

Archerysec adalah tool management berbasis web untuk mangaudit celah keamanan Archerysec menggunakan tool opensource populer untuk melakukan pemindaian komprehensif untuk aplikasi web dan jaringan. 

Archerysec Ini juga melakukan pemindaian otentikasi dinamis aplikasi web dan mencakup seluruh aplikasi dengan menggunakan selenium dan juga dapat memanfaatkan alat untuk implementasi lingkungan DevOps CI / CD mereka.

berikut ini kerangka atau architecture dari tool ini


baiklah gays langsung saja kita mulai step by step nya

pertama buka dulu terminal


kemudian clone tools nya dari github dengan menggunakan perintah

git clone https://github.com/archerysec/archerysec.git

kemudian tekan enter


setelah itu masuk ke direktori archerysec nya dengan menggunakan perintah

cd archerysec

kemudian tekan enter


install module dan dependencies nya agar tool ini berjalan dengan baik dengan menggunakan perintah

pip install -r requirements.txt

kemudian tekan enter


biarkan proses install module dan dependencies nya berjalan hingga selesai


kemudian jalankan tools nya dengan menggunakan perintah

./run.sh

kemudian tekan enter


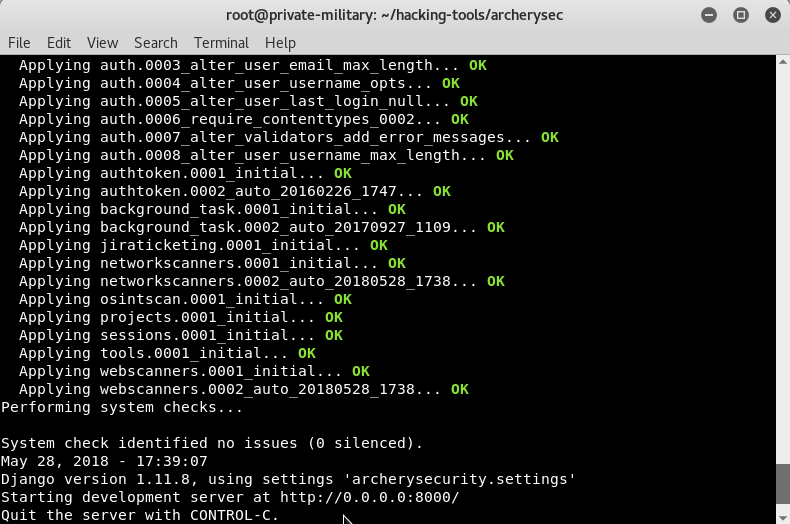
dan maka akan muncul server nya contoh disini server nya http://0.0.0.0:8000/


lalu akses http://0.0.0.0:8000/ di browser


lalu pilih sign up dan isi username, email, dan password kalian lalu klik lagi sign up

contoh :

username : root
email : root@localhost.io
password : toor
confirm password : toor


kemudian login dengan akun sesuai yang kalian daftar tadi disini gw login dengan akun username : root password : toor


dan berhasil ini lah penampakan interface tool nya


untuk menutup nya cukup logout >> close browser nya >> dan tekan CTRL + C di terminal

oke cukup sampai disini dulu tutorial nya mungkin akan ada tutorial lanjutan nya stay tuned aja wkwkwkwkwkwk

Tetaplah bersama dan saling membantu :*


Senin, 28 Mei 2018

Kali Linux : Cara Install Telegram


Halo kang coli wkwkwkwk coli mulu kerjaan lu udah berhenti dulu coli nya kali ini gw Yukinoshita 47 HAMBA ALLAH YANG MENCARI RIDHO NYA mau sharing tutorial sederhana yaaa buat ngisi blog aja biar suasana blog hidup gitu :v

kali ini gw mau share tutorial Install Telegram lumayan buat nuyul-nuyul airdrop bitcoin wkwkwkwkwkwkwkwk

pertama buka web resmi Telegram nya di https://telegram.org/ 

trus lu download Software nya kalo gw disini pake Kali Linux 64 Bit jadi gw download yang 64 bit aja


setelah itu buka file manager dan masuk ke direktori file telegram yang di download tadi kalo gw disini letaknya di Folder Download setelah itu gw klik kanan file nya trus extract


maka akan muncul seperti gambar dibawah ini


 langsung aja masuk ke folder nya setelah itu klik kanan dan pilih Open In Terminal untuk membuka terminal


 dan terminal pun muncul wkwkwkwkw


kita copy aja file Telegram dan Updater nya ini ke folder /usr/bin nya

dengan memasukkan perintah

cp Telegram Updater /usr/bin

kemudian tekan enter


setelah itu beri hak ases kepada file Telegram dan Updater yang dicopy tadi agar bisa dijalankan software nya dengan menggunakan perintah

chmod +x /usr/bin/Telegram

kemudian tekan enter


setelah itu kita berikan juga hak akses di file updater nya dengan menggunakan perintah yang sama

chmod +x /usr/bin/Updater

kemudian tekan enter


setelah itu untuk menjalankan software telegram ini cukup memasukkan perintah Telegram saja di terminal kemudian tekan enter


dan telegram pun berhasil dijalankan dan siap untuk digunakan :v


baiklah cukup sampai disini aja tutorial nya lebih dan kurang mohon maaf dan maklumin aja wkwkwkwkkwkw


sekian dan terimakasih


Selasa, 22 Mei 2018

Kali Linux : Arbitrary File Upload Vulnerability Scanning Dengan Fuxploider


Hai gays kembali lagi bersama gw yukinoshita47 kali ini gw mau share tutorial lagi kali ini tutorial tentang Vulnerability Analysis yang mungkin cocok buat wajah-wajah tukang upload shell kayak lu pade wkwkwkwkwkwk

oke langsung aja

pertama buka terminal


kemudian download tools nya dari github dengan menggunakan perintah

git clone https://github.com/almandin/fuxploider

kemudian tekan enter


kemudian masuk ke dalam direktori tools nya dengan menggunakan perintah

cd fuxploider

kemudian tekan enter


kemudian install dulu python3-pip nya

khusus untuk kali linux versi lama atau versi dibawah tahun 2018

gunakan perintah

apt-get install python3-pip

kemudian tekan enter

---

khusus untuk kali linux 2018 dan yang terbaru

gunakan perintah

apt install python3-pip

kemudian tekan enter


kemudian install dependencies nya dengan menggunakan perintah

pip3 install -r requirements.txt

kemudian tekan enter


setelah selesai install dependencies nya
jalankan tools nya dengan menggunakan perintah

python3 fuxploider.py

kemudian tekan enter

untuk melihat informasi tools gunakan perintah

python3 fuxploider.py -h

kemudian tekan enter


lalu bagaimana cara gunakan tools nya untuk uji coba target nya ?

kita test

cara nya gunakan perintah

python3 fuxploider.py --url http://situstarget.com/letak-file-upload.php --not-regex "wrong file type"

contoh

python3 fuxploider.py --url http://www.itjen.depkes.go.id/public/filemanager/img/ico_dark/uploader.php --not-regex "wrong file type"

kemudian tekan enter maka tool nya akan coba validasi extensi file yang akan di upload


tekan y untuk coba bruteforce upload file shell nya


contoh jika bruteforce upload shell nya berhasil akan muncul seperti gambar dibawah ini


oke cukup sampai disini tutorial kali ini gays kalo ada salah dan kurang dimaklumi aja gays  sampai jumpa di tutorial selanjutnya

sekian dan terimakasih

regard

Drs. Yukinoshita47. HAMBA ALLAH YANG MENCARI RIDHO NYA

Sabtu, 19 Mei 2018

Kali Linux : Tutorial Phising Menggunakan SocialFish yang Terintregasi Langsung Oleh Ngrok


hai gay's halo anjing wkkwkwkwk kembali lagi ama gw Yukinoshita 47kali ini gw membuat tutorial lagi kali ini gw bikin tutorial hack akun social media melalui phising dengan Social Fish oke langsung saya kita mulai

kali ini gw menggunakan Platform OS nya Kali Linux 2018.2 akhirnya gw bisa move on dari Kali Linux 1.1.0 a wkwkwkwkwkwk

pertama buka terminal lu


kemudian masukkan perintah

git clone https://github.com/UndeadSec/SocialFish.git

kemudian tekan enter


masuk ke folder SocialFish nya dengan memasukkan perintah

cd SocialFIsh

kemudian tekan enter


install dependencies yang dibutuhkan tool ini dengan menjalankan perintah

pip install -r requirements.txt

kemudian tekan enter


proses instalasi selesai
setelah itu jalankan tools nya  dengan memasukkan perintah

python SocialFish.py

kemudian tekan enter


setelah konfigurasi nya selesai maka akan muncul seperti gambar dibawah ini

disini tool ini memberitahukan kita bahwa kita harus setuju bahwa penggunaan tools ini hanya untuk pembelajaran dan hanya sekedar mencari ilmu pengetahuan aja bukan untuk kejahatan.

jika ingin lanjut tekan y kemudian tekan enter


disini ada 7 pilihan phising yang bisa kita gunakan

ada Facebook, Twitter, Google, LinkedIn, StackOverflow, Github dan Wordpress

untuk contoh gw mau menggunakan phising facebook

jadi gw tekan 1 kemudian tekan enter


disini ada 2 pilihan jadi gw pilih yang nomor pertama aja dengan cara menekan 1 kemudian tekan enter


kemudian link phising nya berupa ngrok URL akan muncul lebih detail nya cek gambar dibawah ini.


setelah itu kita uji coba link nya ternyata aktif dan siap untuk disebar wkwkwkwkwkwkwk


kita test login disini gw mencoba menggunakan username : korban password nya : phising


dan username dan password akun nya pun kerekam dan muncul di log nya.


Mudahkan , menurut gw phising metode ini sangat efektif dan cukup canggih

oke sampai jumpa di tutorial-tutorial berikut nya terimakasih.