No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Selasa, 04 Juni 2019

Android : Cara Mudah Hunting Bug SQL Injection Dengan Droidbug SQLi Spyder


Halo gaes kembali lg dengan gw yukinoshita47 kali ini gw mau sharing tutorial di Android lg ne yaitu Cara Mudah Hunting Bug SQL Injection Dengan Droidbug SQLi Spyder wkwkwkwk.

Oke langsung aja kita mulai yuk

Pertama lu bisa install Droidbug SQLi Spyder di Playstore ada 2 versi yaitu versi free (banyak iklan) dan versi pro (tanpa iklan tapi bayar) gw disini pake yg free aja wkwkwkwkwk.


Kemudian pilih by Site


Input target lu disini gw live kan ke web israel url nya http://www.bestapet.co.il jadi SS nya tidak gw sensor karena gw jg bagian dari barisan anti israel Wkwkwkwkwk.

Kemudian disisi kanan kalian bisa sesuaikan berapa link yang akan di scan disini gw pilih 250 link aja (bukan link bokep ya).


Kemudian klik scan


Ntar keliatan tuh mana url atau link yang bisa dijadikan inject point keliatan kok status vulnerable dan not vulnerable nya.


Dan jika sudah selesai akan ada pemberitahuan bahwa proses scanning sudah selesai.


Untuk melihat hasil scanning nya tekan menu di pojok kiri atas lalu pilih result.


Dan keliatan ntar mana url yang bisa dijadikan inject point nya.
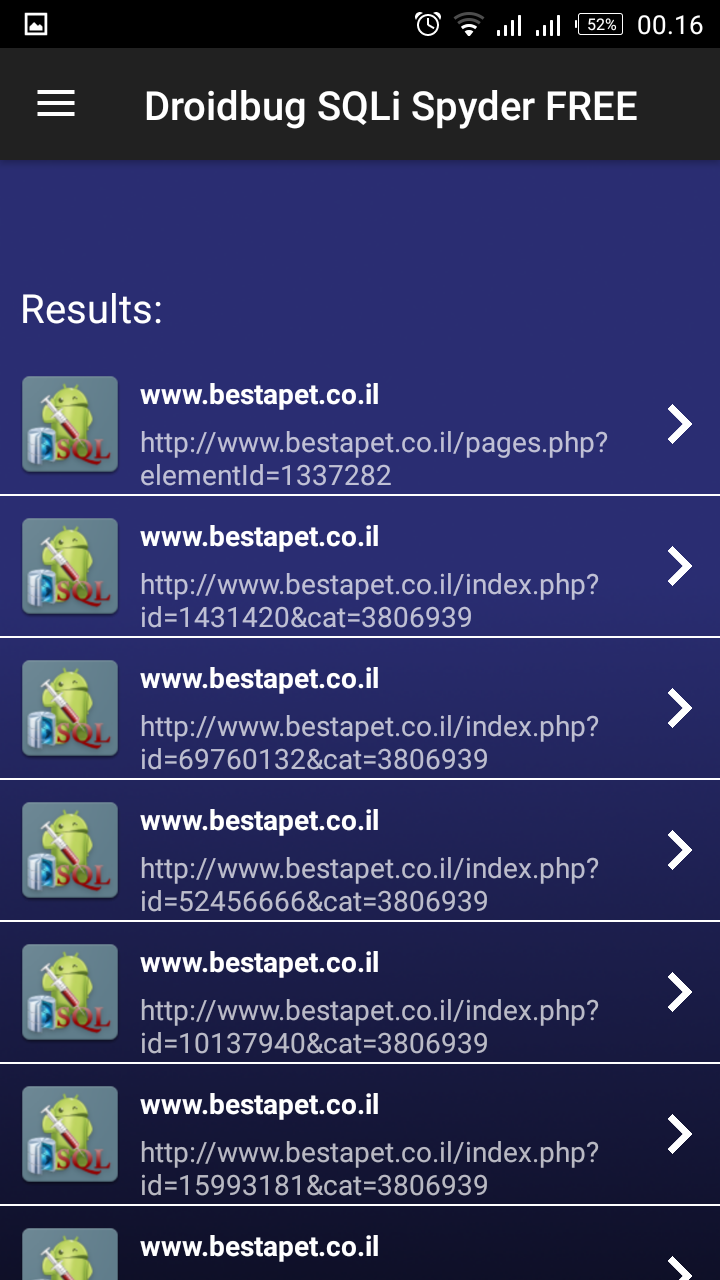

Kemudian pilih link yang mau digunakan untuk inject point nya lalu pilih copy to clipboard.


Bagaimana cara exploitasi nya ?

Disini gw jelasin ada 2 pilihan untuk exploitasi bug nya.

Pertama lu bisa menggunakan metode exploitasi manual SQL Injection di Hackbar nya Droidbug SQLi Spyder ini.

Cara nya tekan menu pojok kiri atas lalu pilih Hackbar.


Kemudian lu bisa exploitasi bug nya seperti lu gunain hackbar SQL Injection yang ada di PC ataupun Platform lain.


Cara yang kedua lu bisa gunakan SQLMap untuk exploitasi bug SQL nya secara otomatis jika lu malas gunain metode yang manual.


Oke cukup simple kan wkwkwk oke sampai disini dulu sampai jumpa di tutorial berikut nya.

NB : Tidak ada dampak kerusakan terhadap situs web bestapet.co.il karena web tersebut hanya jadi bahan demo uji coba tools saja tidak ada aktivitas yg bersifat merusak terhadap web tersebut.

Mohon Maaf Atas Ketidaknyaman nya , dan segala kesalahan teknis dan non-teknis nya Sekian dan Terimakasih


Senin, 03 Juni 2019

Android : Audit Keamanan Website Dengan Vulners Scanner


Halo gaes kembali lagi dengan gw Yukinoshita47 kali ini gw mau share tutorial di Android lagi kali ini mengenai tools yang mendukung aktivitas pentest kalian di platform Android dan langsung aja kita mulai.

Pertama install Vulners Scanner dari Playstore.


Input url target pentest lu kemudian tekan enter atau klik tanda ➡ 


Kemudian nanti akan muncul informasi nilai Resiko bug yang ada di target lu.


Jika lu tekan pemberitahuan platform yang ada bug nya contoh disini php - 5.3.29 maka akan muncul informasi jenis bug, nomor CVE, dan skor/nilai resiko nya seperti gambar dibawah.


Dan untuk mengextract atau generate laporan scanner nya tekan report.


Dan laporan ouput scanner tersebut akan muncul dalam bentuk PDF dan bisa digunakan sebagai lampiran bukti pendukung laporan pentest kalian.


Cukup mudah kan Wkwkwkwkwk namun sebaik nya jika informasi dari tool ini web target pentest nya ada bug ya kalian harus uji bug tersebut atau exploitasi atau analisa bug nya secara manual karena informasi output dari tools pentest bisa jadi berpotensi informasi false positive yg artinya bug tidak ada namun dibilang ada oleh tools nya.

Oke cukup sampai disini dulu sampai jumpa di tutor berikut nya.

Sekian dan terimakasih.


Minggu, 02 Juni 2019

Parrot Linux : Install Dan Setting DVWA Untuk Latihan Dan Belajar Hacking Secara Legal


Hallo gaes kembali lagi dengan gw Yukinoshita 47 kali ini gw mau share tutorial mengenai persiapan Lab Hacking lagi ini berhubung hek di tempat orang tanpa izin bisa kena cyduck mending kita bikin tempat sendiri aja wkwkwkwkwk

Damn Vulnerable Web App (DVWA) adalah aplikasi web PHP / MySQL yang sangat rentan. Tujuan utamanya adalah untuk menjadi bantuan bagi para profesional keamanan untuk menguji keterampilan dan alat mereka dalam lingkungan hukum, membantu pengembang web lebih memahami proses pengamanan aplikasi web dan membantu guru / siswa untuk mengajar / mempelajari keamanan aplikasi web di lingkungan ruang kelas .

oke sebelum kita mulai mending lu siapin dulu phpmyadmin lu bisa lu cek disini : https://yukinoshita47.blogspot.com/2019/05/parrot-linux-install-dan-setting.html

oke jika sudah mari lanjut

pertama buka terminal dan masuk sebagai root dengan perintah

sudo su

kemudian tekan enter dan input password seperti biasa kemudian tekan enter


lalu masuk ke webserver local kita dengna perintah

cd /var/www/html/

kemudian tekan enter


kemudian download dvwa dengan perintah

wget https://github.com/ethicalhack3r/DVWA/archive/master.zip

kemudian tekan enter


setelah download selesai unzip file nya dengan perintah

unzip master.zip

kemudian tekan enter


ubah nama direktori nya dengan perintah

mv DVWA-master/ dvwa

kemudian tekan enter


masuk dulu ke folder config nya dengan perintah

cd dvwa/config/

kemudian tekan enter


jalankan dulu service mysql dan apache2 nya dengan perintah

service apache2 start

kemudian tekan enter lalu

service mysql start

kemudian tekan enter lagi


masuk ke phpmyadmin untuk membuat database nya dengan mengakses browser dengan url http://127.0.0.1/phpmyadmin kemudian login sebagai username root password nya kosongin aja kemudian klik go.


klik databases > pada form create databases isi dvwa kemudian klik create


ganti nama file config nya terlebih dahulu dengan perintah

mv config.inc.php.dist config.inc.php

kemudian tekan enter


edit config.inc.php dengan perintah

nano config.inc.php

kemudian tekan enter


pada bagian db_password nya kosongin aja lebih jelas nya sesuai dengan gambar 

# Database variables
#   WARNING: The database specified under db_database WILL BE ENTIRELY DELETED during setup.
#   Please use a database dedicated to DVWA.
#
# If you are using MariaDB then you cannot use root, you must use create a dedicated DVWA user.
#   See README.md for more information on this.
$_DVWA = array();
$_DVWA[ 'db_server' ]   = '127.0.0.1';
$_DVWA[ 'db_database' ] = 'dvwa';
$_DVWA[ 'db_user' ]     = 'root';
$_DVWA[ 'db_password' ] =
'';

jika sudah sesuai simpan dengan cara menekan CTRL O kemudian tekan enter lalu keluar tekan CTRL X kemudian tekan enter.


kemudian buka pengaturan dvwa di browser dengan mengakses url http://127.0.0.1/dvwa/setup.php dan lihat disitu ada keterangan apa saja yang harus dibenahi dan disetting


ada 3 bagian hak ases yang bermasalah disini gw beri hak ases dengan perintah

chmod 777 /var/www/html/dvwa/hackable/uploads/

kemudian tekan enter selanjutnya

chmod 777 /var/www/html/dvwa/external/phpids/0.6/lib/IDS/tmp/phpids_log.txt
kemudian tekan enter lagi terakhir

chmod 777 /var/www/html/dvwa/config

kemudian tekan enter


kemudian klik Create / Reset Database


jika berhasil akan muncul seperti gambar dibawah ini lalu klik login


untuk login ke panel nya adalah

username : admin
password : password

kemudian klik login


dan DVWA siap untuk digunakan


oke cukup sampai disini aja dulu nanti selanjut nya gw jelasin tutorial exploitasi bug nya.


Parrot Linux : Mass Auto Dorking dan SQL Injection Dengan SQLMap


Halo gaes kembali lagi dengan gw Yukinoshita 47 kali ini gw mau share tutorial lanjutan sqlmap mungkin sebelum nya kalian sudah liat tutorial gw yang SQLMap juga yaitu :


kali ini gw mau share trik mudah untuk melakukan pekerjaan kotor kalian wkwkwkwkwk ya mulai dari dorking, vulnerability analysis sql nya dan exploitasi database nya semua nya dikerjakan oleh SQLMap itu sendiri lumayan buat menghemat waktu dan tenaga wkwkwkwkwk.

oke langsung aja pertama untuk memulai Mass Auto Dorking dan SQL Injection Dengan SQLMap perintah nya adalah :

sqlmap -g "dork sqli andalan mu" --dbs

contoh

sqlmap -g "inurl:php?id= site:id" --dbs

kemudian tekan enter


nah nanti sqlmap akan memberitahu lu berapa jumlah target yang nemu dari hasil pencarian nya disini ada 82 website yang siap untuk di analisa dan di eksekusi bug sql nya.

jika lu ingin lanjut tekan y untuk lewati atau skip ke target berikut nya tekan n dan untuk mengakhiri tekan q 


disini gw mau skip gw tekan n kemudian tekan enter 


lanjut jika ingin menganalisan bug sql target tekan y kemudian tekan enter 


jika target tidak vulnerable terhadap bug sql maka sqlmap akan langsung skip dan melanjutkan ke target lainnya jika lu ingin lanjut tekan y untuk lewati atau skip ke target berikut nya tekan n dan untuk mengakhiri tekan q


oke cukup sampai disini dulu ya tutorial nya ntar gw share lagi tutorial2 berikut nya.