No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Senin, 15 Juli 2019

Google CTF 2019 : Enter Space-Time Coordinates [Write Up]


Hello gayn kembali lagi dengan gw Yukinoshita 47 kali ini gw ikutan CTF lagi sih ini perdana di tahun 2019 yaitu Google CTF 2019 ya gw cuma iseng aja itung-itung ngisi konten blog ya kan wkwkwkwk.

Oke write up kali ini adalah Enter Space-Time Coordinates 

Berikut challenge nya

Enter Space-Time Coordinates


Ok well done. The console is on. It's asking for coordinates. Beating heavily on the console yields little results, but the only time anything changes on your display is when you put in numbers.. So what numbers are you going to go for? You see the starship's logs, but is there a manual? Or should you just keep beating the console?


Kemudian download file nya 


Buka terminal jalankan perintah

~$ sudo su

Kemudian input password lalu tekan enter 

~# cd Downloads 

Kemudian tekan enter


extract file 00c2a73eec8abb4afb9c3ef3a161b64b451446910535bfc0cc81c2b04aa132ed dengan binwalk yaitu perintah nya.

~# binwalk -e 00c2a73eec8abb4afb9c3ef3a161b64b451446910535bfc0cc81c2b04aa132ed

Kemudian tekan enter


Kemudian karena file 00c2a73eec8abb4afb9c3ef3a161b64b451446910535bfc0cc81c2b04aa132ed adalah file executable ya gw bongkar aja dengan ghidra

caranya buka ghidra dengan perintah

~# ghidra

Kemudian tekan enter

Jika parrot linux lu atau OS lu belum ada ghidra ne panduan install nya https://yukinoshita47.blogspot.com/2019/05/parrot-linux-install-ghidra-tool.html


Setelah itu di ghidra klik menu file lalu pilih new project


Klik non shared project lalu klik next


Kemudian project directory nya gw default aja dan project name nya Enter Space-Time Coordinates kemudian klik finish.


kemudian klik menu file pilih import file


kemudian ambil file rand2 di folderv_00c2a73eec8abb4afb9c3ef3a161b64b451446910535bfc0cc81c2b04aa132ed.extracted yang berada di folder Downloads

lalu klik Select File To Import


lalu klik OK


Klik ok lg


kemudian pilih file rand2 lalu klik kanan pilih open with lalu klik Code Browser


klik Analyze


pada bagian sisi kiri ada menu Symbol Tree lalu pilih Function kemudian klik main maka akan muncul detail kode nya seperti gambar dibawah ini dan flag nya juga keliatan kok

berikut potongan kode nya


undefined8 main(void)

{
  int iVar1;
  undefined8 uVar2;
  undefined8 uVar3;
  long lVar4;
  long local_30;
  long local_28;
  ulong local_20;
 
  seed = time((time_t *)0x0);
  puts("Travel coordinator");
  local_20 = 0;
  while (local_20 < 6) {
    printf("%zu: %s - ",local_20,*(undefined8 *)(destinations + local_20 * 8));
    iVar1 = strcmp(*(char **)(destinations + local_20 * 8),"CTF");
    if (iVar1 == 0) {
      puts("<REDACTED>");
    }
    else {
      uVar2 = next_destination();
      uVar3 = next_destination();
      printf("%zu, %zu\n",uVar3,uVar2);
    }
    local_20 = local_20 + 1;
  }
  printf("\nEnter your destination\'s x coordinate:\n>>> ");
  __isoc99_scanf(&DAT_00100b25,&local_28);
  printf("Enter your destination\'s y coordinate:\n>>> ");
  __isoc99_scanf(&DAT_00100b25,&local_30);
  lVar4 = next_destination();
  if (lVar4 == local_28) {
    lVar4 = next_destination();
    if (lVar4 == local_30) {
      puts("Arrived at the flag. Congrats, your flag is: CTF{welcome_to_googlectf}");
    }
  }
  puts("Arrived somewhere, but not where the flag is. Sorry, try again.");
  return 0;
}


flag nya adalah CTF{welcome_to_googlectf} lalu submit


dan solved


oke cukup sampai disini aja dulu nanti jika ada challenge yang lain yang berhasil gw selesaikan ya gw bikin lagi write up nya ntar.


Selasa, 09 Juli 2019

Cara Mengamankan Data Dengan AES Crypt di Windows


Pernahkan lu simpan Foto telanjang lu, List backup login akun-akun sensitif lu, Scan KTP, KK, Akte Lahir, Ijazah, Passport, dan Dokumen Administrasi negara lainnya di Penyimpanan Cloud Storage seperti Google Drive, One Drive, Dropbox, Mediafire, dan lainnya ?

Kalo iya selamat lu orang bijak namun kebablasan wkwkwkwkwk kenapa kebablasan ? menyimpan data sensitif harus di enkripsi meskipun regulasi GDPR mewajibkan provider cloud storage dan layanan file sharing lainnya untuk mengenkripsi data-data dan semaksimal mungkin untuk meningkatkan kualitas cyber security nya untuk menjamin keamanan data milik pengguna nya namun tidak ada jaminan bahwa data lu aman dari kebocoran pihak ketiga misalnya intervensi pemerintah dan lembaga intelijen yang menyadap server layanan cloud storage dan layanan file sharing lainnya tersebut atau mungkin akun layanan cloud storage lu kebobolan oleh hacker karena social engineering, phising. RAT ataupun keylogger.

Mungkin bocoran dokumen ini bisa menjelaskan mengapa penting nya mengenkripsi data-data sensitif jika kita menggunakan layanan email ataupun Penyimpanan Cloud Storage seperti Google Drive, One Drive, Dropbox, Mediafire, dan lainnya.


Kali ini gw akan jelasin Cara Mengamankan Data Dengan AES Crypt di Windows

AES Crypt adalah perangkat lunak enkripsi file yang tersedia pada beberapa sistem operasi yang menggunakan standar industri Advanced Encryption Standard (AES) untuk mengenkripsi file dengan mudah dan aman.

Menggunakan algoritma enkripsi 256-bit yang kuat, AES Crypt dapat dengan aman mengamankan file lu yang paling sensitif. Setelah file dienkripsi, lu tidak perlu khawatir tentang orang yang membaca informasi sensitif tersebut, karena file yang dienkripsi sama sekali tidak berguna tanpa kata sandi. Itu tidak bisa dibaca.

AES Crypt adalah alat yang sempurna bagi siapa saja yang membawa informasi sensitif bersama mereka saat bepergian, mengunggah file sensitif ke server di Internet, atau ingin melindungi informasi sensitif agar tidak dicuri dari rumah atau kantor. 

AES Crypt juga merupakan solusi sempurna bagi mereka yang ingin membuat cadangan informasi dan menyimpan data itu di bank, dalam layanan penyimpanan berbasis cloud, dan di mana saja tempat file sensitif mungkin dapat diakses oleh orang lain.

Yang terbaik dari semuanya, AES Crypt adalah perangkat lunak open source yang sepenuhnya gratis. Karena ini adalah open source, beberapa orang telah berkontribusi pada perangkat lunak dan telah meninjau kode sumber perangkat lunak untuk memastikan bahwa itu berfungsi dengan baik untuk mengamankan informasi. 

Yang paling penting bagi sebagian besar pengguna adalah kenyataan bahwa perangkat lunak tersedia tanpa biaya. 

Lu bebas menggunakan perangkat lunak ini dalam bisnis lu, di rumah, atau dalam proyek pengembangan sumber terbuka lu sendiri.

Oke langsung saja kita mulai

Yang pasti kita install dulu dong Software AES Crypt nya

Pertama download dulu AES Crypt nya di https://www.aescrypt.com/download/

Disini gw pilih yang 64 Bit karena Windows 10 gw 64 bit


setelah di download buka file nya


klik setup.exe


klik install


checklist 2 kolom terms and agreement kemudian klik Install


biarkan proses instalasi berjalan hingga selesai


setelah itu klik finish


lanjut klik next


klik next


klik next


biarkan proses instalasi berjalan hingga selesai


kemudian klik close


Proses instalasi AES Crypt sudah selesai namun bagaimana cara menggunakan nya ?

CARA ENCRYPT FILE / MENGUNCI FILE

Disini gw contohin enkript file request temen yang suka coli si SetupID

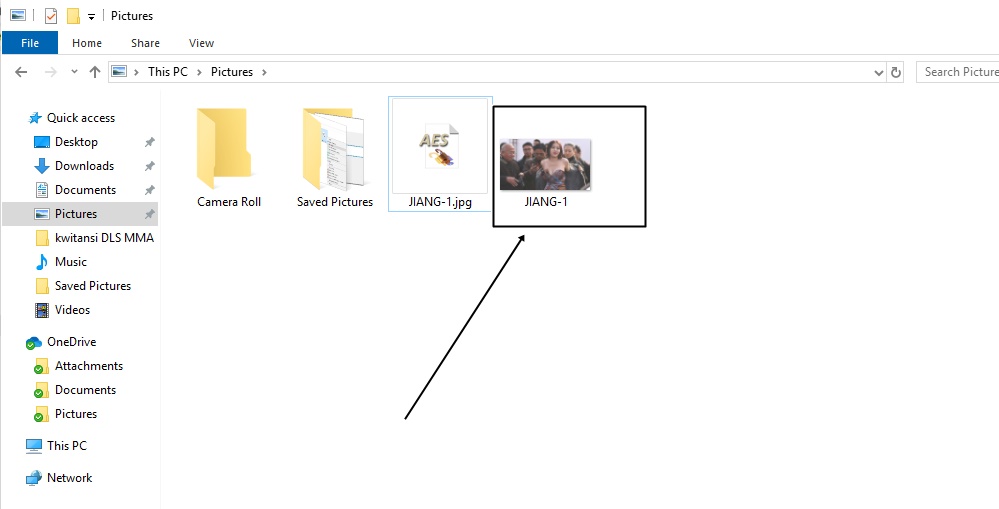
ini gambar yang mau gw encrypt


cara nya Klik kanan file yang ingin di encrypt kemudian pilih AES Encrypt


Kemudian input password nya terserah kalian password nya apa lalu klik OK


 dan file berhasil di encrypt


dan gw kirim file yang di encrypt tadi ke SetupID ini cuma buat contoh aja ya  :v dalam skenario dunia nyata lu bisa nerapin di perusahaan tempat lu bekerja untuk kirim-kirim dokumen-dokumen yang bersifat sensitif dan rahasia.


BAGAIMANA CARA DECRYPT / MEMBUKA FILE YANG TERKUNCI ?

Caranya adalah klik kanan pada file yang ter encrypt kemudian pilih AES Decrypt


 input password nya kemudian klik OK


 Dan file pun berhasil di decrypt dan akan muncul data nya seperti gambar dibawah ini


Cukup mudah kan oh iya AES Crypt ini juga bisa digunakan di Linux dan Android nanti gw lanjutin artikel nya wkwkwkwk

ok sekian dulu dan sampai jumpa di tutorial-tutorial berikutnya.


Senin, 08 Juli 2019

Cara Mengubah Port XAMPP Webserver


Halo gaes kembali lagi dengan gw Yukinoshita 47 kali ini gw mau share tutorial sederhana yaitu Cara Mengubah Port XAMPP Webserver mungkin metode ini cocok buat lu yang ingin menjalakan Webserver IIS dan XAMPP Secara bersamaan.

Dalam kasus ini gw harus mengubah port XAMPP nya karena di PC Server perusahaan temen gw udah ada Webserver IIS dan karena ingin deploy project lain yang tidak mengganggu project yang ada di IIS ya jadinya kami punya inisiatif buat jalanin XAMPP dan IIS secara bersamaan namun beda port.

Nah jadi intinya 

Webserver IIS nanti nya di http://localhost:80
Webserver XAMPP di http://localhost:8080

Btw siapin Editor andalan kalian disini gw pake Notepad ++

OK pertama buka folder XAMPP lalu buka folder apache lalu buka folder conf kemudian klik kanan file httpd.conf kemudian klik Edit with Notepad ++


Pada line 60 Edit menjadi Listen 8080


Kemudian pada line 227 edit jadi ServerName localhost:8080


 Kemudian pilih menu file lalu klik save


Kemudian buka folder XAMPP >> apache >> conf >> lalu buka folder extra kemudian klik kanan pada file httpd-ssl.conf kemudian klik Edit with Notepad ++

pada line 36 edit menjadi Listen 4499


pada line 121 edit menjadi <VirtualHost_default_:4499>
pada line 125 edit menjadi ServerName www.example.com:4499


kemudian simpan dengan cara klik menu file lalu klik save


jalankan xampp dengan cara start pada bagan Apache dan MySQL


akses webserver di browser http://localhost:8080 dan berhasil wkwkwkwkwkk


nah cukup mudah kan sampai jumpa di tutorial berikut nya ya gaes

terimakasih


Minggu, 07 Juli 2019

Hari Terakhir di Garuda Security Hacker


Oke gayn kali ini gw mau cerita sedikit sesuai judul hari terakhir gw di Garuda Security Hacker ya gw juga di komunitas ini cukup lama dari tahun 2015 s/d 2019 :v gw cerita sedikit mengenai pengalaman gw di GSH.

Awal mula gw jadi leader GSH adalah pada saat bos Snooze mencari admin grup pengganti nya dulu tahun 2015 GSH sepi kayak kuburan korban pembantaian diktator afrika.

Ya karena gw punya pengalaman belajar dan ilmu basic mengenai dasar hacking dan ilmu-ilmu IT dasar dari sekolah, dan komunitas lama gw dulu sebelum GSH dari tahun 2010 s/d 2014 yaitu Khorasan Cyber Army, Cyber Jihad Front, Kalimantan Cyber Hacked, Biang Kerox Hacker Team dan Darkrewz ya gw pede dong ngomong ke bos Snooze "gw aja bos yg ngurusin GSH".

Akhirnya gw ngurus GSH di grup facebook awalnya gw siapin blog dengan berisi artikel tutorial-tutorial gw tentang Kali Linux dan di document grup FB gw isi konten-konten ilmu dan tutorial dari pihak ke tiga.

Respon member cukup positif karena mereka nanya gw jawab ya seperti diskusi pada umum nya lah di grup.

Ya kemudian gw membuat gagasan di GSH kalo GSH bukan grup underground yang bertopeng anonymous  sehingga gw membuat tema di GSH ya benar tema wibu anime pembokep wkwkwkwk sesuatu yang bertolak belakang dengan anonymous.

Seiring waktu GSH mulai berkembang dan banyak member baru join ke GSH.

gw pun bikin logo awal nya seperti ini.


Kemudian Tuan2Fay co-leader GSH membuat blog GSH dan gw jg mindahin konten-konten gw di blog pribadi ke blog GSH awalnya cuma pake domain blogspot kemudian gw beli domain biar enak diliat blog nya wkwkwkwk walaupun DNS nya pernah di hijack / soceng ya gw bodo amat karena emang provider hosting indonesia terlalu ngutamakan cari duit nya doang daripada security awareness nya tp ya gw jadikan pelajaran aja.

banyak tutorial-tutorial di blog GSH yang dianggap menarik oleh pengunjung blog GSH sehingga banyak pembaca terinspirasi dengan GSH dan membangun team dan komunitas nya sendiri.

kemudian Tuan2Fay ngabarin ke gw kalo GSH partneran ama TKJ Cyber Art karena cerminan dari konten blog GSH mirip dan sama persis dengan TKJ Cyber Art dan logo pun gw ganti karena mau dipajang di blog nya TKJ Cyber Art.


Kemudian biar gak bosen di GSH gw membuat aktivitas lain seperti membuat project-project kecil-kecilan ya seperti membuat tools-tools basic, belajar dan ikut event CTF dan beberapa kegiatan lainnya biar gak monoton.

Project-Project gw : https://github.com/yukinoshita47

gw membuat portal Bagian Intelligence Gathering dimana gw menampung semua konten dan ilmu-ilmu IT dan Hacking dari pihak ketiga tanpa diedit isi nya dan pure dari sumber nya agar gw dan member GSH bisa belajar lebih dalam lagi.

TENGGELAM KEDALAM JURANG DOSA

Ya GSH juga berkembang karena deface ya perbuatan illegal ini yang bikin GSH dikenal beberapa orang.

gw juga ikutan deface karena emang waktu itu gabut.

ya awal gw ngedeface ya gini lah penampakan nya.


yang ini cukup berlebihan menurut gw karena gw buka aib PNS tender-tender proyek wkwkwkwk :v


Dulu gw bangga bisa deface kayak ginian tapi sekarang gw nyesal kenapa gw dulu bangga dengan hal ini perbuatan yang tidak bener ini, ya lama2 gw sadar deface ini gak ada pengaruh nya di portfolio CV resume ketika saat nyari kerja ataupun berbisnis malah yang ada bisa merusak portfolio itu sendiri. 


Dan gw pun meminta maaf ke pihak-pihak yang pernah gw rugikan gara-gara ulah gw yang sembarangan itu seperti deface dan kegiatan illegal lainnya.

Selain itu GSH juga sering share bacol dan foto-foto gravure di Fanpage ya kalian pasti tau lah kalo kelian sering liat FP GSH dulu sebelum hangus ke report ya itu emang inisiatif gw membuat GSH jadi tempat share ilmu, tutor, dan bacol ya biar beda aja gitu dari team-team lain.


Kurang lebih seperti inilah timeline GSH dibawah naungan gw :

2015 : 
gw join dan diangkat jadi leader

2016 : 
membangun blog bareng Tuan2Fay dan member GSH lainnya, 
ngejar rank mirror deface buat mencari ketenaran

2017 : 
belajar dan ikut event CTF, 
membuat project kecil-kecilan, 
dan masih ngejar rank mirror deface buat mencari ketenaran

2018 : 
fokus mencari ilmu dari pihak ketiga di portal bagian intelligence gathering, 
dan menghimbau member untuk stop ngejar rank mirror deface buat mencari ketenaran karena BSSN resmi dibentuk karena waktu itu gw mikirnya kalo gak berhenti deface bisa di cyduck BSSN ntar.

2019 : 
gw pensiun dari GSH

apa yg gw dapat selama di GSH

yang gw dapat cuma ini di Garuda Security Hacker
  1. Bokep Barat
  2. Bokep Jepang
  3. Bacol Korea
  4. Bacol Model Gravure
  5. Teman-teman di dunia maya.
  6. Berantem terooss ama Istri karena HP isinya bokep dan bacol dari Grup WA GSH sehingga gw buat akun WA lain biar gak ketauan ama istri.
Ya memang selama ini gw sadar ilmu yg gw kuasai ini ibarat kontol yg gw kuasai dan gw ketahui cuma palkon nya doang sehingga gw memutuskan untuk belajar lagi, mengambil online course, dan sertifikasi gratis.

kalo lu mau juga ini list nya tempat gw mengambil online course, dan sertifikasi gratis.
  1. https://training.fortinet.com/ 
  2. https://www.netacad.com/ 
  3. https://lagunita.stanford.edu/ 
  4. https://university.cpanel.net/ 
  5. https://www.life-global.org/
  6. https://securityawareness.usalearning.gov/cybersecurity/index.htm
  7. https://alison.com/courses/it

Sebenarnya ada banyak sih tp ya itu aja cukup lah buat lu kalo lu mau lebih ya cari aja ndiri banyak kok online course, dan sertifikasi gratis.

terakhir alasan gw out dari GSH apa ?

  1. Kerjaan gw banyak karena gw kerja di beberapa Perusahaan swasta saat ini sebagai Konsultan Bisnis. Sangat susah membagi waktu gw antara kerjaan, keluarga, dan GSH.
  2. Gw merasa membaur dengan komunitas IT dan grup-grup hacker itu hanya membuang-buang waktu aja sehingga gw lebih memilih belajar sendiri trial and error sendiri mengambil online course, dan sertifikasi gratis.
  3. Ya karena gw pengen hidup tenang dan jauh-jauh dari lingkungan dunia maya dan menutup sosial media gw.
  4. Pengen Tobat dan Hidup di jalan yang benar. 
Ya cukup sampai disini aja cerita gw kesan dan pesan Hari Terakhir di Garuda Security Hacker kepada semua pihak yang dirugikan oleh GSH selama dipimpin oleh gw ya gw secara pribadi Mohon Maaf dan semoga leader yang baru bisa membawa GSH menjadi lebih positif lagi.

Dan Blog ini akan gw update terus secara berkala karena blog ini gw jadikan jurnal dan catatan pribadi gw dikala gw belajar jd kalo gw lupa tinggal buka blog aja.