No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Menampilkan postingan yang diurutkan menurut tanggal untuk kueri metasploit. Urutkan menurut relevansi Tampilkan semua postingan

Sabtu, 25 Mei 2019

Android : Install Metasploit Di Parrot Linux Via Termux


halo gaes kali ini gw kembali lagi di sesi tutorial termux ya kali ini tutorial install tool metasploit tool sejuta umat ini yang cukup populer untuk aktivitas exploitasi dan hek-hekan lainnya.

sebelum nya pastikan lu udah install parrot linux di dalam termux lu bagi yang belum baca dulu disini : https://yukinoshita47.blogspot.com/2019/05/android-install-parrot-linux-di-android.html 

ok bagi yang sudah mari lanjut pertama buka termux

lalu jalankan parrot linux dengan perintah

./start-parrot.sh

kemudian tekan enter


lalu install metasploit nya dengan perintah

apt install metasploit-framework

kemudian tekan enter


tekan Y kemudian enter


biarkan proses nya berjalan hingga selesai


dan setelah selesai


jika ingin menjalankan tools nya cukup jalankan perintah

msfconsole

kemudian tekan enter 


dan voila metasploit siap tempur


untuk penggunaan metasploit nya ya sama aja dengan yang di komputer seperti di Kali Linux, Parrot Linux dan Platform OS Lainnya.

untuk referensi metasploit yang ada di blog gw mungkin lu bisa lihat di : https://yukinoshita47.blogspot.com/search?q=metasploit

dan

lu pengen nyoba sadap android dengan metasploit ? tutor nya ada disini : https://yukinoshita47.blogspot.com/2017/08/kali-linux-sadap-atau-hacking-android.html

ok cukup sampai disini sekian dan terimaksih.


Kamis, 04 April 2019

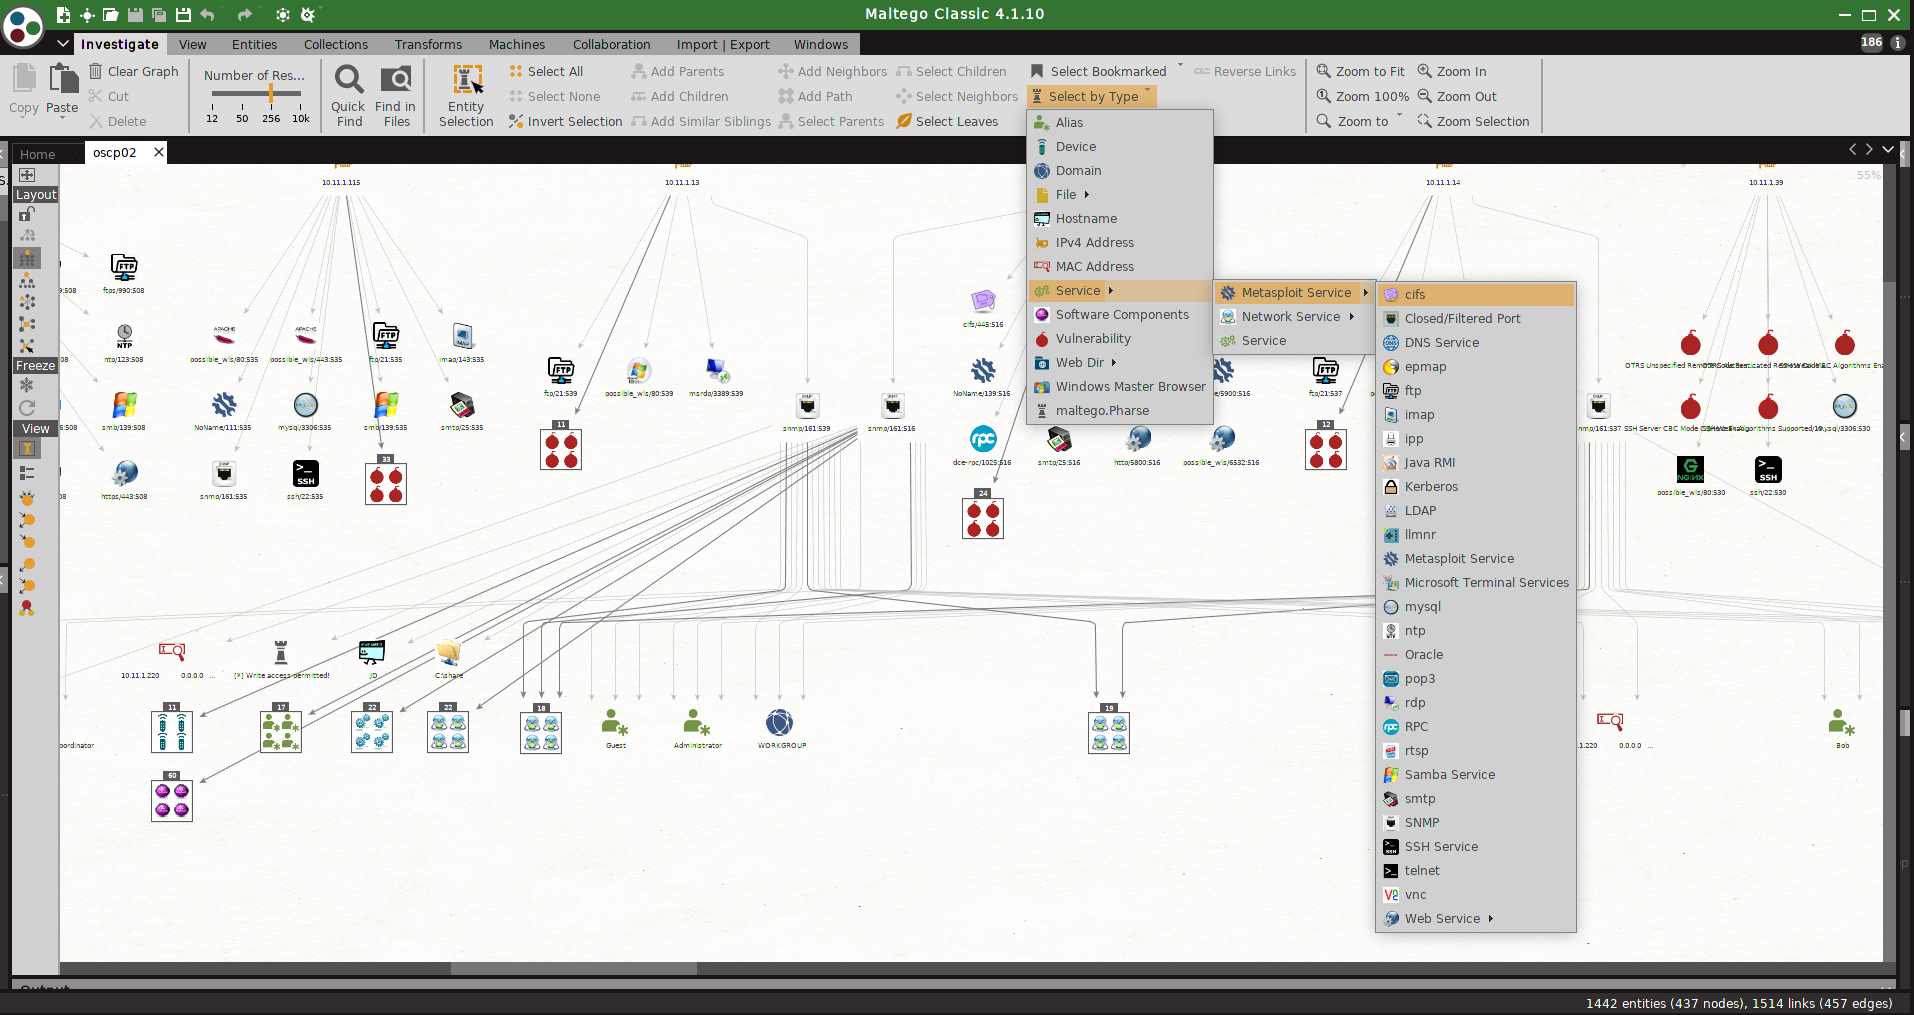
Msploitego - Pentesting Suite For Maltego Based On Data In A Metasploit Database

Suite Pentesting untuk Maltego berdasarkan data dalam database Metasploit


Teks alternatif
 
maltegosnapshot01
 
maltegosnapshot02a
 
maltegosnapshot03a

INI ADALAH BETA RELEASE, mohon berbaik hati dan laporkan masalah apa pun

Apa yang baru

  • Fitur baru
    • Sekarang mendukung beberapa ruang kerja untuk Metasploit melalui kueri Postgres
    • Script bash yang menjalankan banyak modul tambahan terhadap target. Benar-benar 'menggemukkan' DB Metasploit
    • mengubah:
      • Enum Metasploit Workspaces
      • Nikto Parser [dari file]
      • Enum4linux paser dari file
      • Pemindaian DNS
  • Perbaikan Bug
    • transformasi berbasis nmap menghasilkan false negative
    • jalan yang buruk
msploitego memanfaatkan data yang dikumpulkan dalam database Metasploit dengan menghitung dan membuat entitas spesifik untuk layanan. Layanan seperti samba, smtp, snmp, http telah mengubah untuk menghitung lebih jauh. Entitas dapat dimuat dari file XML Metasploit atau diambil langsung dari database msf Postgres
Saya terbuka untuk mendengarkan saran untuk perubahan dan peningkatan baru !!!

Persyaratan

  • Python 2.7
  • Hanya diuji pada Kali Linux
  • instalasi perangkat lunak
    • Kerangka Metasploit
    • nmap
    • enum4linux
    • snmp-cek
    • nikto
    • exploitdb
    • wpscan

Instalasi

  • Di Maltego, impor config dari msploitego / src / msploitego / sumber daya / maltego / msploitco.mtz
  • checkout dan perbarui jalur transformasi di dalam Maltego
    • Cara termudah adalah dengan membuat tautan simbolis ke direktori transformasi di / root /)
    • ln -s / path / ke / your / msploitego / src / msploitego / transforms / root /

Penggunaan umum

Menggunakan file xml Metasploit yang diekspor

  • jalankan pemindaian db_nmap di metatasploit, atau impor pemindaian sebelumnya
    • msf> db_nmap -vvvv -T5 -A -sS -ST -Pn
    • msf> db_import /path/to/your/nmapfile.xml
    • ekspor database ke file xml
    • msf> db_export -f xml /path/to/your/output.xml
    • Di Maltego seret entitas MetasploitDBXML ke grafik.
    • Perbarui entitas dengan jalur ke file database metasploit Anda.
    • jalankan transformasi MetasploitDB untuk menghitung host.
    • dari sana beberapa transformasi tersedia untuk menyebutkan layanan, kerentanan disimpan dalam DB metasploit
  • Metode ini tidak disarankan karena kendala kinerja. Jika file XML besar, menjalankan transformasi akan menghabiskan banyak memori

Menggunakan Postgres (disarankan!)

  • drag dan drop entitas DB Postgresql ke kanvas, masukkan detail DB.
  • jalankan transformasi Postgresql secara langsung terhadap DB yang sedang berjalan
  • jika Anda tidak tahu kata sandi untuk postgresql Anda, lihat di /usr/share/metasploit-framework/config/database.yml

Rekomendasi

  • Mulailah dengan menambahkan DB Metasploit Anda
    • lihat msploitstarter.sh di direktori skrip. Ini menjalankan nmap dan kemudian banyak modul tambahan untuk menggemukkan DB Metasploit Anda.
    • jalankan pemindaian nmap terperinci. yaitu db_nmap -vvvv -sS -sV -sU -A -T5 1.1.1.1/24
    • Impor hasil dari Nessus atau OpenVAS ke Metasploit dan gunakan transformasi Enum Vulnerabilities.
    • Jalankan auxiliary / crawler / msfcrawler di semua port http / https. Ini akan mengumpulkan data yang bermanfaat.
  • Jalankan pemindaian nikto dengan output xml kemudian masukkan nama path lengkap di bidang 'File Nikto'. Jalankan parser Nikto untuk menghitung.

TODO

  • Terhubung langsung ke database postgres - BETA
  • Jauh, jauh, lebih banyak perubahan bentuk untuk tindakan pada entitas yang dihasilkan.

Masalah Dikenal

  • beberapa aktivitas Metasploit seperti file rampasan terkadang berisi karakter buruk yang tidak bisa diproses oleh kelas MaltegoTransform. Ini menyebabkan pengecualian dan tidak ada yang dikembalikan. Saya telah mengalahkan kepala saya di dinding mencoba untuk 'membersihkan' / memecahkan kode data tetapi tidak berhasil.

Download tools : https://github.com/shizzz477/msploitego


Fuxi Scanner - Network Security Vulnerability Scanner

Fuxi Scanner adalah pemindai kerentanan keamanan jaringan sumber terbuka, dilengkapi dengan berbagai fungsi.
  • Deteksi & manajemen kerentanan
  • Penguji Otentikasi
  • Penemuan & manajemen aset TI
  • Pemindai port
  • Pemindai subdomain
  • Acunetix Scanner (Integrasikan Acunetix API)

Pemindai Kerentanan

Modul pemindai mengintegrasikan pengujian kerentanan jarak jauh open-source dan kerangka kerja pengembangan PoC - Pocsuite
 
Seperti Metasploit, ini adalah kit pengembangan untuk pentester untuk mengembangkan eksploitasi mereka sendiri. Berdasarkan Pocsuite, Anda dapat menulis kode inti PoC / Exp paling banyak tanpa peduli dengan hasil yang dihasilkan, dll. Setidaknya ada beberapa ratus orang yang menulis PoC / Exp berdasarkan Pocsuite terkini. Beberapa plugin di direktori tes , yang diperbarui dari waktu ke waktu. Anda dapat memperoleh skrip PoC dari komunitas Seebug

Target dapat berupa IP, segmen jaringan atau URL.
 
fuxi_poc_new_scan.png
 
Anda dapat mengelola plugin dalam modul Plugin Manager. Plugin harus sesuai dengan Gaya Pengodean PoC
 
fuxi_poc_plugin_management.png

Manajemen aset

Pendaftaran Aset TI:
 
fuxi_asset_new.png
 
Penemuan Layanan Otomatis:
 
fuxi_asset_server_search.png
 
Anda dapat memindai kerentanan dengan mencari dan memfilter layanan tertentu

Penguji Otentikasi

Ini adalah penguji auth dengan hydra
Saat ini alat ini mendukung protokol berikut: Asterisk, AFP, Cisco AAA, auth Cisco, mengaktifkan Cisco, CVS, Firebird, FTP, HTTP-FORM-GET, HTTP-FORM-POST, HTTP-GET, HTTP-HEAD, HTTP-POST , HTTP-PROXY, HTTPS-FORMULIR-GET, HTTPS-FORMULIR-POST, HTTPS-GET, HTTPS-HEAD, HTTPS-POST, HTTP-Proxy, ICQ, IMAP, IRC, LDAP, MS-SQL, MYSQL, NCP, NNTP , Pendengar Oracle, Oracle SID, Oracle, PC-Di Mana Saja, PCNFS, POP3, POSTGRES, RDP, Rexec, Rlogin, Rsh, RTSP, SAP / R3, SIP, SMB, SMTP, SMTP Enum, SNMP v1 + v2 + v3, SOCKS5 , SSH (v1 dan v2), SSHKEY, Subversion, Teamspeak (TS2), Telnet, VMware-Auth, VNC dan XMPP. (55)
 
fuxi_auth_new_scan.png

Pemindai Subdomain

Ini membantu penguji penetrasi dan pemburu bug mengumpulkan dan mengumpulkan subdomain untuk domain yang mereka targetkan Anda dapat meningkatkan daftar kata dalam pengaturan untuk menemukan lebih banyak subdomain
 
fuxi_domain_new_scan.png


Pemindai Acunetix

Modul ini memberikan tugas pemindaian dengan mengintegrasikan Acunetix Web Vulnerability Scanner API
 
fuxi_acunetix_new_scan.png
 
Anda dapat memindai beberapa situs web secara bersamaan

Port Scanner

Port scanner memungkinkan Anda menemukan port TCP mana yang terbuka pada host target Anda. Pemindaian port biasanya dilakukan pada fase awal uji penetrasi untuk menemukan semua titik masuk jaringan ke sistem target
 
fuxi_port_scanner.png

Pengaturan

fuxi_settings.png

Tautan


Senin, 01 April 2019

Minggu, 02 Desember 2018

DarkSpiritz - A penetration testing framework for Linux, MacOS, and Windows systems.

Dibuat oleh Tim SynTel, itu adalah proyek dari salah satu pemilik untuk memperbarui dan membersihkan pentesting framework yang sudah ketinggalan jaman yang dia buat untuk sesuatu yang diperbarui dan modern. DarkSpiritz adalah re-make dari framework yang sangat populer yang dikenal sebagai "Roxysploit".
 
DarkSpiritz juga berfungsi seperti tool pentesting framework lain yang dikenal sebagai Metasploit. Jika Kalian tahu cara menggunakan pengaturan metasploit dan bekerja dengan DarkSpiritz akan mudah. Di dalam program itu sendiri kalian akan menemukan banyak bantuan dan dokumentasi pada plugin atau kalian dapat menuju ke wiki kami di sini https://github.com/DarkSpiritz/DarkSpiritz/wiki.


Download : https://github.com/DarkSpiritz/DarkSpiritz


Senin, 02 Juli 2018

Kali Linux : Solusi Masalah Metasploit Failed To Load Plugin Database Not Connected


hai gays kembali lagi di tutorial kali linux gw Yukinoshita 47 mau share troubleshooting metasploit yang umum terjadi di kali linux yaitu pas mau load module atau plugin muncul error database not connected.


bagaimana solusi nya ? ok let's roll nigga pertama jalankan service postgresql nya dengan menggunakan perintah

service postgresql start

kemudian tekan enter


kemudian jalankan perintah

msfdb init

kemudian tekan enter


jalankan metasploit dengan menggunakan perintah msfconsole lalu tekan enter kemudian masukkan db_status kemudian tekan enter jika muncul tulisan postgresql connected to msf berarti metasploit sudah bisa digunakan.


oke cukup mudah kan dan sampai jumpa di artikel-artikel berikut nya.

sekian dan terimakasih..


Jumat, 22 Juni 2018

All Ebook Hacking From Kecoak Elektronik The Legend Indonesian Hacker Team Since 1995

Berikut ini kumpulan ebook dari team hacker indonesia yang paling legend yaitu kecoak elektronik team hacker yang berdiri sejak tahun 1995.

NB : Isi dari dokumentasi ebook ini masih asli dan tidak ada diedit sedikitpun karena kami menghargai copyright dan karya penulis.

Fuzzer dan Teknologi Security
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/003-fuzzer.txt
GDrive : https://drive.google.com/open?id=1p4zWZTVxFNvgq9qKZ6tsoOr4z968KZwI

SSH Client Keylogger Patch
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/004-ssh-keylog-3.9p1-4.5p1-4.7p1.txt
GDrive : https://drive.google.com/open?id=14JspQOBaf2zz2zH3m1NY4Y3wD-H345mY

Shellcode
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/07_Shellcode.txt
GDrive :  https://drive.google.com/open?id=1p1pcEJEt061r2X7MaaLjPosbCSKEl86-

Border Gateway Protocol (BGP) Internet Man in The Middle
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x01-BGP-MiTM.txt
GDrive : https://drive.google.com/open?id=1XbK4Kc0rfuWv11OrXSIW6VS2BlqyG3P2

Hackers Game - Fun Playing The Router
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x01-fun-with-routers.txt
GDrive : https://drive.google.com/open?id=16id9uhmYhWgIw1kfcit4VTlnsiLGrjH3

Grid Computing [in]security
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x02-grid-insecurity.txt
GDrive : https://drive.google.com/open?id=1YZ19OGWlmWcBUQJ3vLx0ZkKlxRv5V37N

The So Called Heapspray Technique
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x02-heapspray.txt
GDrive : https://drive.google.com/open?id=1_VVpNW80koekiWPehxKAJ4mopCztl34w

Tale stories behind pop+pop+ret
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x03-seh.txt
GDrive : https://drive.google.com/open?id=1jpOeJLB3O2upWYrpnz7UtGsPK9qnJXPr

DNS Reflector Amplification Attack
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x04-drdos-dns-reflector.txt
GDrive : https://drive.google.com/open?id=1-GCRB17a8WlP_h8Yl5XQBbsOX2fz1phm

Deep Knowledge on Network Hacking Philosopy
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x04-network_hack_philosopy.txt
GDrive : https://drive.google.com/open?id=1if4bHWi0oZmB7htJt8-qvbtfND4BgIXA

Eleonore and The Crimeware Myth
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/0x06-eleonore.txt
GDrive : https://drive.google.com/open?id=1glI4S5vXOYsPzHCtBT01T3BlxviVTh5l

Bailiwicked DNS Attack (Cache Poisoning)
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/bug%20DNS%20.txt
GDrive : https://drive.google.com/open?id=1BIwsVSXXlXkrxW34osuAIEFfUA0b6WGD

Riding the XSS
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/e22-006%20XSS.txt
GDrive : https://drive.google.com/open?id=1XPKh9N7mbyyvX4Uxv1crZGxb5486HZdD

Artificial Neural Network dan Security
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/echo13-04%20Artificial%20Neural%20Network%20dan%20Security.txt
GDrive : https://drive.google.com/open?id=1eOho6DCTfLqA2SN3JYhySPfabNGBPUbj

Simple Metasploit in Action!
Github : https://github.com/gshofficialgithubindonesia/Ebook-For-Learning/blob/master/Ebook-Hacking/22%20Juni%202018/simple-metasploit-in-action.txt
GDrive : https://drive.google.com/open?id=1Id1jAM0p2lZUzGb2Q3yE_UVjN2V1Mc5N
---> Enjoy :)

Sabtu, 16 Juni 2018

Kamis, 26 Oktober 2017

Selasa, 29 Agustus 2017

Install Tool Pentest "Kali Linux dan Kawan-Kawannya" Di Android


hai para hacker dan yang bukan hacker udah coli belum lu pade :'v wkkwkwkwkwkwkwkwk udah lah lu coli mulu gblk lu ntar keseringan coli oke kali ini gw mau share trik gampang buat install-install tool buat hacking dan kita kali ini menggunakan Pentest Tool Framework (PTF) karya Trustedsec sungguh tool yang keren :v

 pertama dan paling utama biar jelas dan gak salah paham pastikan lu udah install GNURoot debian dan lu udah pernah baca-baca artikel sebelum nya  jika sudah mari langsung saja ke TKP cok :v


buka GNURoot Debian


masuk ke direktori pentest dengan menggunakan perintah  cd pentest kemudian tekan enter.

jika gak bisa masuk udah jelas gak ada direktori nya cok :v ya bikin lah direktori pentest nya dengan menggunakan perintah mkdir pentest kemudian tekan enter lalu masuk ke direktori nya sama dengan menggunakan perintah cd pentest kemudian tekan enter.


lalu install Pentest Tool Framework nya dengan menggunakan perintah

git clone https://github.com/trustedsec/ptf kemudian tekan enter.

jika gak bisa atau error ya install dulu git nya dengan menggunakan perintah apt-get install git kemudian tekan enter lalu setelah itu istall tool nya dengan menggunakan perintah diatas.


biarkan proses instalasi berjalan 


masuk ke direktori pentest tools framework nya dengan menggunakan perintah cd ptf kemudian tekan enter.


beri hak akses agar bisa dijalankan tool nya dengan menggunakan perintah chmod 777 ptf kemudian tekan enter


jalankan aplikasi pentest tool framework nya dengan menggunakna perintah ./ptf kemudian tekan enter.


biarkan tool nya melakukan pengecekan update terbaru nya


dan tool nya berjalan dengan baik dan siap untuk menginstall tool-tool hacker yang diperlukan 


untuk perintah-perintah tool nya adalah sebagai berikut

Available from main prompt / Perintah di menu utama : 

show <module> =  melihat modules  / kumpulan tools yang dapat diinstall

search <name> = mencari tool yang diinginkan

use <module> = menggunakan tool yang akan diinstall

perintah ketika didalam modules

show options  = melihat pilihan perintah
set <option> = pilih jenis perintah yang ingin dijalankan
run = menjalankan perintah

Perintah lainnya

back = kembali ke menu sebelum nya
help = melihat menu bantuan dan petunjuk penggunaan
? = sama dengan fungsi perintah help
exit = keluar
quit = keluar

Update atau Install tool
update = update versi ptf
upgrade = upgrade versi tool
install = install tool / module
run = menajalankan perintah

pusing ya ??
oke gw jelasin ne salah satu contoh penggunaan nya


 pertama tama ketik perintah show modules kemudian tekan enter untuk melihat tools yang mau diinstall maka akan muncul daftar tool dan kegunaan nya seperti gambar dibawah ini


berikut ini daftar tools yang bisa diinstall melalui PTF ini

The PenTesters Framework Modules
=================================

   Name                                                
   ----                                               

Update tools   


   modules/install_update_all                          
   modules/update_installed


Powershell

   modules/powershell/powersccm
   modules/powershell/generatemacro  
   modules/powershell/powersploit  
   modules/powershell/obfuscation    
   modules/powershell/nishang       
   modules/powershell/bloodhound
   modules/powershell/empire          
   modules/powershell/babadook        
   modules/powershell/nps               
   modules/powershell/excelpayload


Post-Exploitation Tools

   modules/post-exploitation/pth-toolkit
   modules/post-exploitation/gpp-decrypt 
   modules/post-exploitation/owaspzsc        
   modules/post-exploitation/armitage        
   modules/post-exploitation/fcrackzip
   modules/post-exploitation/ruler       
  modules/post-exploitation/spraywmi   
   modules/post-exploitation/pykek       
   modules/post-exploitation/koadic             
   modules/post-exploitation/powersploit         
   modules/post-exploitation/creddump7       
   modules/post-exploitation/unicorn           
   modules/post-exploitation/egressbuster   
   modules/post-exploitation/poshc2      
   modules/post-exploitation/crackmapexec        
   modules/post-exploitation/credcrack       
   modules/post-exploitation/empyre

Pivoting    

   modules/pivoting/rpivot                 
   modules/pivoting/iodine                   
   modules/pivoting/dnscat2               
   modules/pivoting/nipe              
   modules/pivoting/3proxy                
   modules/pivoting/meterssh     
   modules/pivoting/hans                      
   modules/pivoting/pivoter

Windows Tools
               
   modules/windows-tools/sidestep           
   modules/windows-tools/netripper   

Mobile Phone Analysis
      
   modules/mobile-analysis/backHack     

Exploitation Tools

   modules/exploitation/fuzzbunch          
   modules/exploitation/burp              
   modules/exploitation/fimap                     
   modules/exploitation/kingphisher          
   modules/exploitation/responder              
   modules/exploitation/clusterd           
   modules/exploitation/nosqlmap           
   modules/exploitation/ettercap            
   modules/exploitation/snarf                
   modules/exploitation/tplmap             
   modules/exploitation/routersploit          
   modules/exploitation/shellnoob              
   modules/exploitation/exploit-db             
   modules/exploitation/owasp-zsc              
   modules/exploitation/gateway-finder         
   modules/exploitation/xxeinjector            
   modules/exploitation/gladius              
   modules/exploitation/impacket             
   modules/exploitation/brutex               
   modules/exploitation/jboss-autopwn       
   modules/exploitation/inception           
   modules/exploitation/birp              
   modules/exploitation/eternalblue-doublepulsar-metasploit
   modules/exploitation/badkeys                 
   modules/exploitation/hconstf              
   modules/exploitation/bettercap          
   modules/exploitation/zaproxy            
   modules/exploitation/sqlmap            
   modules/exploitation/commix               
   modules/exploitation/maligno              
   modules/exploitation/yersinia             
   modules/exploitation/davtest              
   modules/exploitation/vsaudit              
   modules/exploitation/sipvicious              
   modules/exploitation/metasploit            
   modules/exploitation/beef               
   modules/exploitation/ikeforce            
   modules/exploitation/xxe-serve             
   modules/exploitation/setoolkit         
   modules/exploitation/jexboss                 
   modules/exploitation/stickeyslayer        
   modules/exploitation/phishery              
   modules/exploitation/fido

Reporting
                
   modules/reporting/keepnote                  
   modules/reporting/dradisframework         
   modules/reporting/nessus_parser     

 Wireless Hacking
       
   modules/wireless/aircrackng                  
   modules/wireless/ghost-phisher          
   modules/wireless/mdk3                     
   modules/wireless/wifite                    
   modules/wireless/mana-toolkit              
   modules/wireless/airpwnng                
   modules/wireless/dot11decrypt            
   modules/wireless/fluxion                  
   modules/wireless/snoopy-ng            
   modules/wireless/kismet        

Password Recovery / Cracking
       
   modules/password-recovery/johntheripper      
   modules/password-recovery/hashcat           
   modules/password-recovery/statsprocessor       
   modules/password-recovery/crunch              
   modules/password-recovery/cowpatty           
   modules/password-recovery/hashcat-legacy   
   modules/password-recovery/pyrit             
   modules/password-recovery/princeprocessor          
   modules/password-recovery/patator            
   modules/password-recovery/pipal               
   modules/password-recovery/maskprocessor       
   modules/password-recovery/cewl              
   modules/password-recovery/wordsmith           
   modules/password-recovery/hashcat-utils          
   modules/password-recovery/password_analysis_and_cracking_kitThis
   modules/password-recovery/seclist 

Mac OSX
      
   modules/osx/evilosx             

Antivirus Bypassing
             
   modules/av-bypass/backdoorfactory        
   modules/av-bypass/shellter                  
   modules/av-bypass/veil-framework         
   modules/av-bypass/pyobfuscate          


Code Auditing

   modules/code-audit/splint                
   modules/code-audit/rats                          
   modules/code-audit/flawfinder 

 Reverse Engineering
        
   modules/reversing/flare                     
   modules/reversing/flasm                  
   modules/reversing/binwalk                 
   modules/reversing/cminer                
   modules/reversing/cfr                  
   modules/reversing/radare2 

Vulnerability Analysis
            
   modules/vulnerability-analysis/testssl     
   modules/vulnerability-analysis/sslyze         
   modules/vulnerability-analysis/lbd          
   modules/vulnerability-analysis/fuzzdb         
   modules/vulnerability-analysis/openvas         
   modules/vulnerability-analysis/whatweb        
   modules/vulnerability-analysis/droopescan      
   modules/vulnerability-analysis/dotdotpwn       
   modules/vulnerability-analysis/medusa       
   modules/vulnerability-analysis/sparta        
   modules/vulnerability-analysis/nmap            
   modules/vulnerability-analysis/wpscan    
   modules/vulnerability-analysis/nikto       
   modules/vulnerability-analysis/lynis            
   modules/vulnerability-analysis/arachni         
   modules/vulnerability-analysis/hydra            
   modules/vulnerability-analysis/0trace       
   modules/vulnerability-analysis/wfuzz            
   modules/vulnerability-analysis/cmsmap         
   modules/vulnerability-analysis/golismero    
   modules/vulnerability-analysis/sslscan       
   modules/vulnerability-analysis/faradaysec     
   modules/vulnerability-analysis/ike-scan        
   modules/vulnerability-analysis/zmap               
   modules/vulnerability-analysis/skipfish   

Intelligence Gathering 
    
   modules/intelligence-gathering/rawr               
   modules/intelligence-gathering/tweets_analyzer     
   modules/intelligence-gathering/ssh-audit         
   modules/intelligence-gathering/prowl               
   modules/intelligence-gathering/masscan            
   modules/intelligence-gathering/udp-proto-scanner   
   modules/intelligence-gathering/enum4linux     
   modules/intelligence-gathering/shell-storm-api    
   modules/intelligence-gathering/spiderfoot          
   modules/intelligence-gathering/dirb                 
   modules/intelligence-gathering/simplyemail       
   modules/intelligence-gathering/fierce              
   modules/intelligence-gathering/osrframework     
   modules/intelligence-gathering/smtp-user-enum    
   modules/intelligence-gathering/gobuster             
   modules/intelligence-gathering/theHarvester        
   modules/intelligence-gathering/xdotool          
   modules/intelligence-gathering/sap-dissector-wireshark
   modules/intelligence-gathering/dnsrecon         
   modules/intelligence-gathering/eyewitness       
   modules/intelligence-gathering/dirsearch          
   modules/intelligence-gathering/windows-exploit-suggester
   modules/intelligence-gathering/scancannon         
   modules/intelligence-gathering/sniper           
   modules/intelligence-gathering/goofile            
   modules/intelligence-gathering/recon-ng           
   modules/intelligence-gathering/dnsenum            
   modules/intelligence-gathering/urlcrazy         
   modules/intelligence-gathering/discover         
   modules/intelligence-gathering/onesixtyone       
   modules/intelligence-gathering/hardcidr         
   modules/intelligence-gathering/yapscan         
   modules/intelligence-gathering/wafw00f          
   modules/intelligence-gathering/ipcrawl          
   modules/intelligence-gathering/httpscreenshot  
   modules/intelligence-gathering/InSpy            
   modules/intelligence-gathering/ridenum

Webshell - Shell backdoor PHP
     
   modules/webshells/blackarch                  
   modules/webshells/wso                      
   modules/webshells/weevely                   
   modules/webshells/b374k                   

oke disini gw contohin cara ngintall nya kali ini gw mau install tool THC Hydra yaitu modules/vulnerability-analysis/hydra

jadi perintah nya adalah

use nama module yang mau diinstall kemudian tekan enter

contoh disini mau install hydra

use modules/vulnerability-analysis/hydra kemudian  tekan enter


untuk menjalankan proses instalasi nya kemudian gunakan perintah run kemudian tekan enter liat gambar dibawah ini biar jelas


dan biarkan proses instalasi berjalan


sabar biarin dulu ngintall dependencies nya


oke proses instalasi selesai


kita keluar dulu dari ptf dengan menggunakan perintah exit kemudian tekan enter


langsung aja jalan tool nya karena disini menginstall hydra tadinya jadi langsung aja jalnkan dengan cara ketik hydra kemudian tekan enter


hydra berjalan dengan baik dan siap untuk digunakan :v 


cukup gampang kan :v dengan adanya Pentest Tool Framework ini kalo mau install-install tool-tool hacking gak perlu pusing-pusing lagi :v dan ini bisa digunakan OS Linux lainnya saat ini gw baru nguji tool ini di OS Android (via GNURoot) Debian, Ubuntu, Mint, dan Kali Linux

oke cukup sampai disini sekian dan terimakasih